NIC dan Modem
NIC/Ethernet Card/LAN Card
adalah kartu yg berfunsi mengatur jaringan dari modem dengan perantara kabel, ke dalam komputer.
NIC fisik
NIC fisik umumnya berupa kartu yang dapat ditancapkan ke dalam sebuah slot dalam motherboard komputer, yang dapat berupa kartu dengan bus ISA, bus PCI, bus EISA, bus MCA, atau bus PCI Express. Selain berupa kartu-kartu yang ditancapkan ke dalam motherboard, NIC fisik juga dapat berupa kartu eksternal yang berupa kartu dengan bus USB, PCMCIA, bus serial, bus paralel atau Express Card, sehingga meningkatkan mobilitas (bagi pengguna yang mobile).
Kartu NIC Fisik terbagi menjadi dua jenis, yakni:
* Kartu NIC dengan media jaringan yang spesifik (Media-specific NIC): yang membedakan kartu NIC menjadi beberapa jenis berdasarkan media jaringan yang digunakan. Contohnya adalah NIC Ethernet, yang dapat berupa Twisted-Pair (UTP atau STP), Thinnet, atau Thicknet, atau bahkan tanpa kabel (Wireless Ethernet).
* Kartu NIC dengan arsitektur jaringan yang spesifik (architecture-specific NIC): yang membedakan kartu NIC menjadi beberapa jenis, sesuai dengan arsitektur jaringan yang digunakan. Contohnya adalah Ethernet, Token Ring, serta FDDI (Fiber Distributed Data Interface), yang kesemuanya itu menggunakan NIC yang berbeda-beda. Kartu NIC Ethernet dapat berupa Ethernet 10 Megabit/detik, 100 Megabit/detik, 1 Gigabit/detik atau 10 Gigabit/detik.
Tugas NIC adalah untuk mengubah aliran data paralel dalam bus komputer menjadi bentuk data serial sehingga dapat ditransmisikan di atas media jaringan. Media yang umum digunakan, antara lain adalah kabel UTP Category 5 atau Enhanced Category 5 (Cat5e), kabel fiber-optic, atau radio (jika memang tanpa kabel).
Komputer dapat berkomunikasi dengan NIC dengan menggunakan beberapa metode, yakni I/O yang dipetakan ke memori, Direct Memory Access (DMA), atau memory yang digunakan bersama-sama. Sebuah aliran data paralel akan dikirimkan kepada kartu NIC dan disimpan terlebih dahulu di dalam memori dalam kartu sebelum dipaketkan menjadi beberapa frame berbeda-beda, sebelum akhirnya dapat ditransmisikan melalui media jaringan. Proses pembuatan frame ini, akan menambahkan header dan trailer terhadap data yang hendak dikirimkan, yang mengandung alamat, pensinyalan, atau informasi pengecekan kesalahan. Frame-frame tersebut akan kemudian diubah menjadi pulsa-pulsa elekronik (voltase, khusus untuk kabel tembaga), pulsa-pulsa cahaya yang dimodulasikan (khusus untuk kabel fiber-optic), atau gelombang mikro (jika menggunakan radio/jaringan tanpa kabel).
NIC yang berada dalam pihak penerima akan memproses sinyal yang diperoleh dalam bentuk terbalik, dan mengubah sinyal-sinyal tersebut ke dalam aliran bit (untuk menjadi frame jaringan) dan mengubah bit-bit tersebut menjadi aliran data paralel dalam bus komputer penerima. Beberapa fungsi tersebut dapat dimiliki oleh NIC secara langsung, diinstalasikan di dalam firmware, atau dalam bentuk perangkat lunak yang diinstalasikan dalam sistem operasi.
[sunting] NIC logis
NIC logis merupakan jenis NIC yang tidak ada secara fisik dan menggunakan sepenuhnya perangkat lunak yang diinstalasikan di atas sistem operasi dan bekerja seolah-olah dirinya adalah sebuah NIC. Contoh dari perangkat NIC logis adalah loopback adapter (dalam sistem operasi Windows, harus diinstalasikan secara manual atau dalam sistem operasi keluarga UNIX, terinstalasi secara default, dengan nama interface lo) dan Dial-up adapter (yang menjadikan modem sebagai sebuah alat jaringan dalam sistem operasi Windows). Kartu NIC logis ini dibuat dengan menggunakan teknik emulasi.
Selayang pandang
Versi awal Xerox Ethernet dikeluarkan pada tahun 1975 dan di desain untuk menyambungkan 100 komputer pada kecepatan 2,94 megabit per detik melalui kabel sepanjang satu kilometer.
Disain tersebut menjadi sedemikian sukses di masa itu sehingga Xerox, Intel dan Digital Equipment Corporation (DEC) mengeluarkan standar Ethernet 10Mbps yang banyak digunakan pada jaringan komputer saat ini. Selain itu, terdepat standar Ethernet dengan kecepatan 100Mbps yang dikenal sebagai Fast Ethernet.
Asal Ethernet bermula dari sebuah pengembangan WAN di University of Hawaii pada akhir tahun 1960 yang dikenal dengan naman "ALOHA". Universitas tersebut memiliki daerah geografis kampus yang luas dan berkeinginan untuk menghubungkan komputer-komputer yang tersebar di kampus tersebut menjadi sebuah jaringan komputer kampus.
Proses standardisasi teknologi Ethernet akhirnya disetujui pada tahun 1985 oleh Institute of Electrical and Electronics Engineers (IEEE), dengan sebuah standar yang dikenal dengan Project 802. Standar IEEE selanjutnya diadopsi oleh International Organization for Standardization (ISO), sehingga menjadikannya sebuah standar internasional dan mendunia yang ditujukan untuk membentuk jaringan komputer. Karena kesederhanaan dan keandalannya, Ethernet pun dapat bertahan hingga saat ini, dan bahkan menjadi arsitektur jaringan yang paling banyak digunakan.
[sunting] Jenis-jenis Ethernet
Jika dilihat dari kecepatannya, Ethernet terbagi menjadi empat jenis, yakni sebagai berikut:
* 10 Mbit/detik, yang sering disebut sebagai Ethernet saja (standar yang digunakan: 10Base2, 10Base5, 10BaseT, 10BaseF)
* 100 Mbit/detik, yang sering disebut sebagai Fast Ethernet (standar yang digunakan: 100BaseFX, 100BaseT, 100BaseT4, 100BaseTX)
* 1000 Mbit/detik atau 1 Gbit/detik, yang sering disebut sebagai Gigabit Ethernet (standar yang digunakan: 1000BaseCX, 1000BaseLX, 1000BaseSX, 1000BaseT).
* 10000 Mbit/detik atau 10 Gbit/detik. Standar ini belum banyak diimplementasikan.
Kecepatan Standar Spesifikasi IEEE Nama
10 Mbit/detik 10Base2, 10Base5, 10BaseF, 10BaseT IEEE 802.3 Ethernet
100 Mbit/detik 100BaseFX, 100BaseT, 100BaseT4, 100BaseTX IEEE 802.3u Fast Ethernet
1000 Mbit/detik 1000BaseCX, 1000BaseLX, 1000BaseSX, 1000BaseT IEEE 802.3z Gigabit Ethernet
10000 Mbit/detik 11mm/.ll
[sunting] Cara kerja
Spesifikasi Ethernet mendefinisikan fungsi-fungsi yang terjadi pada lapisan fisik dan lapisan data-link dalam model referensi jaringan tujuh lapis OSI, dan cara pembuatan paket data ke dalam frame sebelum ditransmisikan di atas kabel.
Ethernet merupakan sebuah teknologi jaringan yang menggunakan metode transmisi Baseband yang mengirim sinyalnya secara serial 1 bit pada satu waktu. Ethernet beroperasi dalam modus half-duplex, yang berarti setiap station dapat menerima atau mengirim data tapi tidak dapat melakukan keduanya secara sekaligus. Fast Ethernet serta Gigabit Ethernet dapat bekerja dalam modus full-duplex atau half-duplex.
Ethernet menggunakan metode kontrol akses media Carrier Sense Multiple Access with Collision Detection untuk menentukan station mana yang dapat mentransmisikan data pada waktu tertentu melalui media yang digunakan. Dalam jaringan yang menggunakan teknologi Ethernet, setiap komputer akan "mendengar" terlebih dahulu sebelum "berbicara", artinya mereka akan melihat kondisi jaringan apakah tidak ada komputer lain yang sedang mentransmisikan data. Jika tidak ada komputer yang sedang mentransmisikan data, maka setiap komputer yang mau mengirimkan data dapat mencoba untuk mengambil alih jaringan untuk mentransmisikan sinyal. Sehingga, dapat dikatakan bahwa jaringan yang menggunakan teknologi Ethernet adalah jaringan yang dibuat berdasrkan basis First-Come, First-Served, daripada melimpahkan kontrol sinyal kepada Master Station seperti dalam teknologi jaringan lainnya.
Jika dua station hendak mencoba untuk mentransmisikan data pada waktu yang sama, maka kemungkinan akan terjadi collision (kolisi/tabrakan), yang akan mengakibatkan dua station tersebut menghentikan transmisi data, sebelum akhirnya mencoba untuk mengirimkannya lagi pada interval waktu yang acak (yang diukur dengan satuan milidetik). Semakin banyak station dalam sebuah jaringan Ethernet, akan mengakibatkan jumlah kolisi yang semakin besar pula dan kinerja jaringan pun akan menjadi buruk. Kinerja Ethernet yang seharusnya 10 Mbit/detik, jika dalam jaringan terpasang 100 node, umumnya hanya menghasilkan kinerja yang berkisar antara 40% hingga 55% dari bandwidth yang diharapkan (10 Mbit/detik). Salah satu cara untuk menghadapi masalah ini adalah dengan menggunakan Switch Ethernet untuk melakukan segmentasi terhadap jaringan Ethernet ke dalam beberapa collision domain.
[sunting] Frame Ethernet
Ethernet mentransmisikan data melalui kabel jaringan dalam bentuk paket-paket data yang disebut dengan Ethernet Frame. Sebuah Ethernet frame memiliki ukuran minimum 64 byte, dan maksimum 1518 byte dengan 18 byte di antaranya digunakan sebagai informasi mengenai alamat sumber, alamat tujuan, protokol jaringan yang digunakan, dan beberapa informasi lainnya yang disimpan dalam header serta trailer (footer). Dengan kata lain, maksimum jumlah data yang dapat ditransmisikan (payload) dalam satu buah frame adalah 1500 byte.
Ethernet menggunakan beberapa metode untuk melakukan enkapsulasi paket data menjadi Ethernet frame, yakni sebagai berikut:
* Ethernet II (yang digunakan untuk TCP/IP)
* Ethernet 802.3 (atau dikenal sebagai Raw 802.3 dalam sistem jaringan Novell, dan digunakan untuk berkomunikasi dengan Novell NetWare versi 3.11 atau yang sebelumnya)
* Ethernet 802.2 (juga dikenal sebagai Ethernet 802.3/802.2 without Subnetwork Access Protocol, dan digunakan untuk konektivitas dengan Novell NetWare 3.12 dan selanjutnya)
* Ethernet SNAP (juga dikenal sebagai Ethernet 802.3/802.2 with SNAP, dan dibuat sebagai kompatibilitas dengan sistem Macintosh yang menjalankan TCP/IP)
Sayangnya, setiap format frame Ethernet di atas tidak saling cocok/kompatibel satu dengan lainnya, sehingga menyulitkan instalasi jaringan yang bersifat heterogen. Untuk mengatasinya, lakukan konfigurasi terhadap protokol yang digunakan via sistem operasi.
[sunting] Topologi
Ethernet dapat menggunakan topologi jaringan fisik apa saja (bisa berupa topologi bus, topologi ring, topologi star atau topologi mesh) serta jenis kabel yang digunakan (bisa berupa kabel koaksial (bisa berupa Thicknet atau Thinnet), kabel tembaga (kabel UTP atau kabel STP), atau kabel serat optik). Meskipun demikian, topologi star lebih disukai. Secara logis, semua jaringan Ethernet menggunakan topologi bus, sehingga satu node akan menaruh sebuah sinyal di atas bus dan sinyal tersebut akan mengalir ke semua node lainnya yang terhubung ke bus.
MODEM
Modem berasal dari singkatan MOdulator DEModulator. Modulator merupakan bagian yang mengubah sinyal informasi kedalam sinyal pembawa (carrier) dan siap untuk dikirimkan, sedangkan Demodulator adalah bagian yang memisahkan sinyal informasi (yang berisi data atau pesan) dari sinyal pembawa yang diterima sehingga informasi tersebut dapat diterima dengan baik. Modem merupakan penggabungan kedua-duanya, artinya modem adalah alat komunikasi dua arah. Setiap perangkat komunikasi jarak jauh dua-arah umumnya menggunakan bagian yang disebut "modem", seperti VSAT, Microwave Radio, dan lain sebagainya, namun umumnya istilah modem lebih dikenal sebagai Perangkat keras yang sering digunakan untuk komunikasi pada komputer.
Data dari komputer yang berbentuk sinyal digital diberikan kepada modem untuk diubah menjadi sinyal analog. Sinyal analog tersebut dapat dikirimkan melalui beberapa media telekomunikasi seperti telepon dan radio.
Setibanya di modem tujuan, sinyal analog tersebut diubah menjadi sinyal digital kembali dan dikirimkan kepada komputer. Terdapat dua jenis modem secara fisiknya, yaitu modem eksternal dan modem internal.
Modem Internal 56kbps PCI slot modem.
[sunting] Jenis-jenis modem
* Modem 3GP
* Modem GSM
* Modem analog yaitu modem yang mengubah sinyal analog menjadi sinyal digital
* Modem ADSL
o Modem teknologi ADSL (Asymetric Digital Subscribe Line) yang memungkinkan berselancar internet dan menggunakan telepon analog secara berbarengan. Caranya sangat mudah, untuk ADSL diberikan sebuah alat yang disebut sebagai Splitter atau pembagi line. Posisi Splitter ditempatkan di depan ketika line telepon masuk. Artinya anda tidak boleh mencabangkan line modem untuk ADSL dengan suara secara langsung. Alat Splitter berguna untuk menghilangkan gangguan ketika anda sedang menggunakan ADSL modem. Dengan Splitter keduanya dapat berjalan bersamaan, sehingga pengguna dapat menjawab dan menelpon seseorang dengan telepon biasa. Di sisi lain, pengguna tetap dapat terkoneksi dengan internet melalui ADSL modem.
* Modem kabel yaitu modem yang menerima data langsung dari penyedia layanan lewat TV Kabel
* Modem CDMA
adalah kartu yg berfunsi mengatur jaringan dari modem dengan perantara kabel, ke dalam komputer.
NIC fisik
NIC fisik umumnya berupa kartu yang dapat ditancapkan ke dalam sebuah slot dalam motherboard komputer, yang dapat berupa kartu dengan bus ISA, bus PCI, bus EISA, bus MCA, atau bus PCI Express. Selain berupa kartu-kartu yang ditancapkan ke dalam motherboard, NIC fisik juga dapat berupa kartu eksternal yang berupa kartu dengan bus USB, PCMCIA, bus serial, bus paralel atau Express Card, sehingga meningkatkan mobilitas (bagi pengguna yang mobile).
Kartu NIC Fisik terbagi menjadi dua jenis, yakni:
* Kartu NIC dengan media jaringan yang spesifik (Media-specific NIC): yang membedakan kartu NIC menjadi beberapa jenis berdasarkan media jaringan yang digunakan. Contohnya adalah NIC Ethernet, yang dapat berupa Twisted-Pair (UTP atau STP), Thinnet, atau Thicknet, atau bahkan tanpa kabel (Wireless Ethernet).
* Kartu NIC dengan arsitektur jaringan yang spesifik (architecture-specific NIC): yang membedakan kartu NIC menjadi beberapa jenis, sesuai dengan arsitektur jaringan yang digunakan. Contohnya adalah Ethernet, Token Ring, serta FDDI (Fiber Distributed Data Interface), yang kesemuanya itu menggunakan NIC yang berbeda-beda. Kartu NIC Ethernet dapat berupa Ethernet 10 Megabit/detik, 100 Megabit/detik, 1 Gigabit/detik atau 10 Gigabit/detik.
Tugas NIC adalah untuk mengubah aliran data paralel dalam bus komputer menjadi bentuk data serial sehingga dapat ditransmisikan di atas media jaringan. Media yang umum digunakan, antara lain adalah kabel UTP Category 5 atau Enhanced Category 5 (Cat5e), kabel fiber-optic, atau radio (jika memang tanpa kabel).
Komputer dapat berkomunikasi dengan NIC dengan menggunakan beberapa metode, yakni I/O yang dipetakan ke memori, Direct Memory Access (DMA), atau memory yang digunakan bersama-sama. Sebuah aliran data paralel akan dikirimkan kepada kartu NIC dan disimpan terlebih dahulu di dalam memori dalam kartu sebelum dipaketkan menjadi beberapa frame berbeda-beda, sebelum akhirnya dapat ditransmisikan melalui media jaringan. Proses pembuatan frame ini, akan menambahkan header dan trailer terhadap data yang hendak dikirimkan, yang mengandung alamat, pensinyalan, atau informasi pengecekan kesalahan. Frame-frame tersebut akan kemudian diubah menjadi pulsa-pulsa elekronik (voltase, khusus untuk kabel tembaga), pulsa-pulsa cahaya yang dimodulasikan (khusus untuk kabel fiber-optic), atau gelombang mikro (jika menggunakan radio/jaringan tanpa kabel).
NIC yang berada dalam pihak penerima akan memproses sinyal yang diperoleh dalam bentuk terbalik, dan mengubah sinyal-sinyal tersebut ke dalam aliran bit (untuk menjadi frame jaringan) dan mengubah bit-bit tersebut menjadi aliran data paralel dalam bus komputer penerima. Beberapa fungsi tersebut dapat dimiliki oleh NIC secara langsung, diinstalasikan di dalam firmware, atau dalam bentuk perangkat lunak yang diinstalasikan dalam sistem operasi.
[sunting] NIC logis
NIC logis merupakan jenis NIC yang tidak ada secara fisik dan menggunakan sepenuhnya perangkat lunak yang diinstalasikan di atas sistem operasi dan bekerja seolah-olah dirinya adalah sebuah NIC. Contoh dari perangkat NIC logis adalah loopback adapter (dalam sistem operasi Windows, harus diinstalasikan secara manual atau dalam sistem operasi keluarga UNIX, terinstalasi secara default, dengan nama interface lo) dan Dial-up adapter (yang menjadikan modem sebagai sebuah alat jaringan dalam sistem operasi Windows). Kartu NIC logis ini dibuat dengan menggunakan teknik emulasi.
Selayang pandang
Versi awal Xerox Ethernet dikeluarkan pada tahun 1975 dan di desain untuk menyambungkan 100 komputer pada kecepatan 2,94 megabit per detik melalui kabel sepanjang satu kilometer.
Disain tersebut menjadi sedemikian sukses di masa itu sehingga Xerox, Intel dan Digital Equipment Corporation (DEC) mengeluarkan standar Ethernet 10Mbps yang banyak digunakan pada jaringan komputer saat ini. Selain itu, terdepat standar Ethernet dengan kecepatan 100Mbps yang dikenal sebagai Fast Ethernet.
Asal Ethernet bermula dari sebuah pengembangan WAN di University of Hawaii pada akhir tahun 1960 yang dikenal dengan naman "ALOHA". Universitas tersebut memiliki daerah geografis kampus yang luas dan berkeinginan untuk menghubungkan komputer-komputer yang tersebar di kampus tersebut menjadi sebuah jaringan komputer kampus.
Proses standardisasi teknologi Ethernet akhirnya disetujui pada tahun 1985 oleh Institute of Electrical and Electronics Engineers (IEEE), dengan sebuah standar yang dikenal dengan Project 802. Standar IEEE selanjutnya diadopsi oleh International Organization for Standardization (ISO), sehingga menjadikannya sebuah standar internasional dan mendunia yang ditujukan untuk membentuk jaringan komputer. Karena kesederhanaan dan keandalannya, Ethernet pun dapat bertahan hingga saat ini, dan bahkan menjadi arsitektur jaringan yang paling banyak digunakan.
[sunting] Jenis-jenis Ethernet
Jika dilihat dari kecepatannya, Ethernet terbagi menjadi empat jenis, yakni sebagai berikut:
* 10 Mbit/detik, yang sering disebut sebagai Ethernet saja (standar yang digunakan: 10Base2, 10Base5, 10BaseT, 10BaseF)
* 100 Mbit/detik, yang sering disebut sebagai Fast Ethernet (standar yang digunakan: 100BaseFX, 100BaseT, 100BaseT4, 100BaseTX)
* 1000 Mbit/detik atau 1 Gbit/detik, yang sering disebut sebagai Gigabit Ethernet (standar yang digunakan: 1000BaseCX, 1000BaseLX, 1000BaseSX, 1000BaseT).
* 10000 Mbit/detik atau 10 Gbit/detik. Standar ini belum banyak diimplementasikan.
Kecepatan Standar Spesifikasi IEEE Nama
10 Mbit/detik 10Base2, 10Base5, 10BaseF, 10BaseT IEEE 802.3 Ethernet
100 Mbit/detik 100BaseFX, 100BaseT, 100BaseT4, 100BaseTX IEEE 802.3u Fast Ethernet
1000 Mbit/detik 1000BaseCX, 1000BaseLX, 1000BaseSX, 1000BaseT IEEE 802.3z Gigabit Ethernet
10000 Mbit/detik 11mm/.ll
[sunting] Cara kerja
Spesifikasi Ethernet mendefinisikan fungsi-fungsi yang terjadi pada lapisan fisik dan lapisan data-link dalam model referensi jaringan tujuh lapis OSI, dan cara pembuatan paket data ke dalam frame sebelum ditransmisikan di atas kabel.
Ethernet merupakan sebuah teknologi jaringan yang menggunakan metode transmisi Baseband yang mengirim sinyalnya secara serial 1 bit pada satu waktu. Ethernet beroperasi dalam modus half-duplex, yang berarti setiap station dapat menerima atau mengirim data tapi tidak dapat melakukan keduanya secara sekaligus. Fast Ethernet serta Gigabit Ethernet dapat bekerja dalam modus full-duplex atau half-duplex.
Ethernet menggunakan metode kontrol akses media Carrier Sense Multiple Access with Collision Detection untuk menentukan station mana yang dapat mentransmisikan data pada waktu tertentu melalui media yang digunakan. Dalam jaringan yang menggunakan teknologi Ethernet, setiap komputer akan "mendengar" terlebih dahulu sebelum "berbicara", artinya mereka akan melihat kondisi jaringan apakah tidak ada komputer lain yang sedang mentransmisikan data. Jika tidak ada komputer yang sedang mentransmisikan data, maka setiap komputer yang mau mengirimkan data dapat mencoba untuk mengambil alih jaringan untuk mentransmisikan sinyal. Sehingga, dapat dikatakan bahwa jaringan yang menggunakan teknologi Ethernet adalah jaringan yang dibuat berdasrkan basis First-Come, First-Served, daripada melimpahkan kontrol sinyal kepada Master Station seperti dalam teknologi jaringan lainnya.
Jika dua station hendak mencoba untuk mentransmisikan data pada waktu yang sama, maka kemungkinan akan terjadi collision (kolisi/tabrakan), yang akan mengakibatkan dua station tersebut menghentikan transmisi data, sebelum akhirnya mencoba untuk mengirimkannya lagi pada interval waktu yang acak (yang diukur dengan satuan milidetik). Semakin banyak station dalam sebuah jaringan Ethernet, akan mengakibatkan jumlah kolisi yang semakin besar pula dan kinerja jaringan pun akan menjadi buruk. Kinerja Ethernet yang seharusnya 10 Mbit/detik, jika dalam jaringan terpasang 100 node, umumnya hanya menghasilkan kinerja yang berkisar antara 40% hingga 55% dari bandwidth yang diharapkan (10 Mbit/detik). Salah satu cara untuk menghadapi masalah ini adalah dengan menggunakan Switch Ethernet untuk melakukan segmentasi terhadap jaringan Ethernet ke dalam beberapa collision domain.
[sunting] Frame Ethernet
Ethernet mentransmisikan data melalui kabel jaringan dalam bentuk paket-paket data yang disebut dengan Ethernet Frame. Sebuah Ethernet frame memiliki ukuran minimum 64 byte, dan maksimum 1518 byte dengan 18 byte di antaranya digunakan sebagai informasi mengenai alamat sumber, alamat tujuan, protokol jaringan yang digunakan, dan beberapa informasi lainnya yang disimpan dalam header serta trailer (footer). Dengan kata lain, maksimum jumlah data yang dapat ditransmisikan (payload) dalam satu buah frame adalah 1500 byte.
Ethernet menggunakan beberapa metode untuk melakukan enkapsulasi paket data menjadi Ethernet frame, yakni sebagai berikut:
* Ethernet II (yang digunakan untuk TCP/IP)
* Ethernet 802.3 (atau dikenal sebagai Raw 802.3 dalam sistem jaringan Novell, dan digunakan untuk berkomunikasi dengan Novell NetWare versi 3.11 atau yang sebelumnya)
* Ethernet 802.2 (juga dikenal sebagai Ethernet 802.3/802.2 without Subnetwork Access Protocol, dan digunakan untuk konektivitas dengan Novell NetWare 3.12 dan selanjutnya)
* Ethernet SNAP (juga dikenal sebagai Ethernet 802.3/802.2 with SNAP, dan dibuat sebagai kompatibilitas dengan sistem Macintosh yang menjalankan TCP/IP)
Sayangnya, setiap format frame Ethernet di atas tidak saling cocok/kompatibel satu dengan lainnya, sehingga menyulitkan instalasi jaringan yang bersifat heterogen. Untuk mengatasinya, lakukan konfigurasi terhadap protokol yang digunakan via sistem operasi.
[sunting] Topologi
Ethernet dapat menggunakan topologi jaringan fisik apa saja (bisa berupa topologi bus, topologi ring, topologi star atau topologi mesh) serta jenis kabel yang digunakan (bisa berupa kabel koaksial (bisa berupa Thicknet atau Thinnet), kabel tembaga (kabel UTP atau kabel STP), atau kabel serat optik). Meskipun demikian, topologi star lebih disukai. Secara logis, semua jaringan Ethernet menggunakan topologi bus, sehingga satu node akan menaruh sebuah sinyal di atas bus dan sinyal tersebut akan mengalir ke semua node lainnya yang terhubung ke bus.
MODEM
Modem berasal dari singkatan MOdulator DEModulator. Modulator merupakan bagian yang mengubah sinyal informasi kedalam sinyal pembawa (carrier) dan siap untuk dikirimkan, sedangkan Demodulator adalah bagian yang memisahkan sinyal informasi (yang berisi data atau pesan) dari sinyal pembawa yang diterima sehingga informasi tersebut dapat diterima dengan baik. Modem merupakan penggabungan kedua-duanya, artinya modem adalah alat komunikasi dua arah. Setiap perangkat komunikasi jarak jauh dua-arah umumnya menggunakan bagian yang disebut "modem", seperti VSAT, Microwave Radio, dan lain sebagainya, namun umumnya istilah modem lebih dikenal sebagai Perangkat keras yang sering digunakan untuk komunikasi pada komputer.
Data dari komputer yang berbentuk sinyal digital diberikan kepada modem untuk diubah menjadi sinyal analog. Sinyal analog tersebut dapat dikirimkan melalui beberapa media telekomunikasi seperti telepon dan radio.
Setibanya di modem tujuan, sinyal analog tersebut diubah menjadi sinyal digital kembali dan dikirimkan kepada komputer. Terdapat dua jenis modem secara fisiknya, yaitu modem eksternal dan modem internal.
Modem Internal 56kbps PCI slot modem.
[sunting] Jenis-jenis modem
* Modem 3GP
* Modem GSM
* Modem analog yaitu modem yang mengubah sinyal analog menjadi sinyal digital
* Modem ADSL
o Modem teknologi ADSL (Asymetric Digital Subscribe Line) yang memungkinkan berselancar internet dan menggunakan telepon analog secara berbarengan. Caranya sangat mudah, untuk ADSL diberikan sebuah alat yang disebut sebagai Splitter atau pembagi line. Posisi Splitter ditempatkan di depan ketika line telepon masuk. Artinya anda tidak boleh mencabangkan line modem untuk ADSL dengan suara secara langsung. Alat Splitter berguna untuk menghilangkan gangguan ketika anda sedang menggunakan ADSL modem. Dengan Splitter keduanya dapat berjalan bersamaan, sehingga pengguna dapat menjawab dan menelpon seseorang dengan telepon biasa. Di sisi lain, pengguna tetap dapat terkoneksi dengan internet melalui ADSL modem.
* Modem kabel yaitu modem yang menerima data langsung dari penyedia layanan lewat TV Kabel
* Modem CDMA
Kabel-Kabel Pada jaringan.
Twisted Pair adalah kabel yg terdiri dari susunan kabel yg di lilitkan sesuai warna,
dan Twisted Pair Biasa di gunakan Pada topologi star dan menggunakan Connector RJ-45.

Unshielded twisted-pair (disingkat UTP) adalah sebuah jenis kabel jaringan yang menggunakan bahan dasar tembaga, yang tidak dilengkapi dengan shield internal. UTP merupakan jenis kabel yang paling umum yang sering digunakan di dalam jaringan lokal (LAN), karena memang harganya yang rendah, fleksibel dan kinerja yang ditunjukkannya relatif bagus. Dalam kabel UTP, terdapat insulasi satu lapis yang melindungi kabel dari ketegangan fisik atau kerusakan tapi, tidak seperti kabel Shielded Twisted-pair (STP), insulasi tersebut tidak melindungi kabel dari interferensi elektromagnetik.
Kabel UTP memiliki impendansi kira-kira 100 Ohm dan tersedia dalam beberapa kategori yang ditentukan dari kemampuan transmisi data yang dimilikinya seperti tertulis dalam tabel berikut.
Kategori Kegunaan
Category 1 (Cat1) Kualitas suara analog
Category 2 (Cat2) Transmisi suara digital hingga 4 megabit per detik
Category 3 (Cat3) Transmisi data digital hingga 10 megabit per detik
Category 4 (Cat4) Transmisi data digital hingga 16 megabit per detik
Category 5 (Cat5) Transmisi data digital hingga 100 megabit per detik
Enhanced Category 5 (Cat5e) Transmisi data digital hingga 250 megabit per detik
Category 6 (Cat6)
Category 7 (Cat7)
Di antara semua kabel di atas, kabel Enhanced Category 5 (Cat5e) dan Category 5 (Cat5) merupakan kabel UTP yang paling populer yang banyak digunakan dalam jaringan berbasis teknologi Ethernet.
[sunting] Kategori 1
Kabel UTP Category 1 (Cat1) adalah kabel UTP dengan kualitas transmisi terendah, yang didesain untuk mendukung komunikasi suara analog saja. Kabel Cat1 digunakan sebelum tahun 1983 untuk menghubungkan telepon analog Plain Old Telephone Service (POTS). Karakteristik kelistrikan dari kabel Cat1 membuatnya kurang sesuai untuk digunakan sebagai kabel untuk mentransmisikan data digital di dalam jaringan komputer, dan karena itulah tidak pernah digunakan untuk tujuan tersebut.
[sunting] Kategori 2
Kabel UTP Category 2 (Cat2) adalah kabel UTP dengan kualitas transmisi yang lebih baik dibandingkan dengan kabel UTP Category 1 (Cat1), yang didesain untuk mendukung komunikasi data dan suara digital. Kabel ini dapat mentransmisikan data hingga 4 megabit per detik. Seringnya, kabel ini digunakan untuk menghubungkan node-node dalam jaringan dengan teknologi Token Ring dari IBM. Karakteristik kelistrikan dari kabel Cat2 kurang cocok jika digunakan sebagai kabel jaringan masa kini. Gunakanlah kabel yang memiliki kinerja tinggi seperti Category 3, Category 4, atau Category 5.
[sunting] Category 3
Kabel UTP Category 3 (Cat3) adalah kabel UTP dengan kualitas transmisi yang lebih baik dibandingkan dengan kabel UTP Category 2 (Cat2), yang didesain untuk mendukung komunikasi data dan suara pada kecepatan hingga 10 megabit per detik. Kabel UTP Cat3 menggunakan kawat-kawat tembaga 24-gauge dalam konfigurasi 4 pasang kawat yang dipilin (twisted-pair) yang dilindungi oleh insulasi. Cat3 merupakan kabel yang memiliki kemampuan terendah (jika dilihat dari perkembangan teknologi Ethernet), karena memang hanya mendukung jaringan 10BaseT saja. Seringnya, kabel jenis ini digunakan oleh jaringan IBM Token Ring yang berkecepatan 4 megabit per detik, sebagai pengganti Cat2.
Tabel berikut menyebutkan beberapa karakteristik yang dimiliki oleh kabel UTP Category 3 pada beberapa frekuensi.
Karakteristik Nilai pada frekuensi 10 MHz Nilai pada frekuensi 16 MHz
Attenuation (pelemahan sinyal) 27 dB/1000 kaki 36 dB/1000 kaki
Near-end Cross-Talk (NEXT) 26 dB/1000 kaki 23 dB/1000 kaki
Resistansi 28.6 Ohm/1000 kaki 28.6 Ohm/1000 kaki
Impendansi 100 Ohm (±15%) 100 Ohm (±15%)
Kapasitansi 18 picoFarad/kaki 18 picoFarad/kaki
[sunting] Category 4
Kabel UTP Category 4 (Cat4) adalah kabel UTP dengan kualitas transmisi yang lebih baik dibandingkan dengan kabel UTP Category 3 (Cat3), yang didesain untuk mendukung komunikasi data dan suara hingga kecepatan 16 megabit per detik. Kabel ini menggunakan kawat tembaga 22-gauge atau 24-gauge dalam konfigurasi empat pasang kawat yang dipilin (twisted pair) yang dilindungi oleh insulasi. Kabel ini dapat mendukung jaringan Ethernet 10BaseT, tapi seringnya digunakan pada jaringan IBM Token Ring 16 megabit per detik.
Tabel berikut menyebutkan beberapa karakteristik yang dimiliki oleh kabel UTP Category 4 pada beberapa frekuensi.
Karakteristik Nilai pada frekuensi 10 MHz Nilai pada frekuensi 20 MHz
Attenuation 20 dB/1000 kaki 31 dB/1000 kaki
Near-end Cross-Talk 41 dB/1000 kaki 36 dB/1000 kaki
Resistansi 28.6 Ohm/1000 kaki 28.6 Ohm/1000 kaki
Impedansi 100 Ohm (±15%) 100 Ohm (±15%)
Kapasitansi 18 picoFarad/kaki 18 picoFarad/kaki
[sunting] Category 5
Kabel UTP Category 5 (Cat5) adalah kabel dengan kualitas transmisi yang jauh lebih baik dibandingkan dengan kabel UTP Category 4 (Cat4), yang didesain untuk mendukung komunikasi data serta suara pada kecepatan hingga 100 megabit per detik. Kabel ini menggunakan kawat tembaga dalam konfigurasi empat pasang kawat yang dipilin (twisted pair) yang dilindungi oleh insulasi. Kabel ini telah distandardisasi oleh Electronic Industries Alliance (EIA) dan Telecommunication Industry Association (TIA).
Kabel Cat5 dapat mendukung jaringan Ethernet (10BaseT), Fast Ethernet (100BaseT), hingga Gigabit Etheret (1000BaseT). Kabel ini adalah kabel paling populer, mengingat kabel serat optik yang lebih baik harganya hampir dua kali lipat lebih mahal dibandingkan dengan kabel Cat5. Karena memiliki karakteristik kelistrikan yang lebih baik, kabel Cat5 adalah kabel yang disarankan untuk semua instalasi jaringan.
Karakteristik Nilai pada frekuensi 10 MHz Nilai pada frekuensi 100 MHz
Attenuation 20 dB/1000 kaki 22 dB/1000 kaki
Near-end Cross-talk 47 dB/1000 kaki 32.3 dB/1000 kaki
Resistansi 28.6 Ohm/1000 kaki 28.6 Ohm/1000 kaki
Impendansi 100 Ohm (±15%) 100 Ohm (±15%)
Kapasitansi 18 picoFarad/kaki 18 picoFarad/kaki
Structural return loss 16 dB 16 dB
Delay skew 45 nanodetik/100 meter 45 nanodetik/100 meter
[sunting] Enhanced Category 5
Kabel ini merupakan versi perbaikan dari kabel UTP Cat5, yang menawarkan kemampuan yang lebih baik dibandingkan dengan Cat5 biasa. Kabel ini mampu mendukung frekuensi hingga 250 MHz, yang direkomendasikan untuk penggunaan dalam jaringan Gigabit Ethernet, meskipun menggunaan kabel UTP Category 6 lebih disarankan untuk mencapai kinerja tertinggi.
[sunting] Pengabelan UTP Category 5
Pengabelan UTP Category 5 Straight
Pengabelan UTP Category 5 Crossover
Dalam menghubungkan jaringan Ethernet dengan menggunakan kabel UTP Category 5, terdapat dua strategi pengabelan, yakni Crossover cable dan Straight-through cable. Kabel Crossover digunakan untuk menghubungkan dua perangkat yang sama (NIC dengan NIC lainnya, hub dengan hub yang lainnya dan lain-lain), sementara kabel Straight-through digunakan untuk menghubungkan NIC dengan hub atau NIC dengan switch.
[sunting] Shielded twisted pair (STP atau STP-A)
Shielded twisted pair atau STP adalah kabel pasangan berpilin yang memiliki perlindungan dari logam untuk melindungi kabel dari intereferensi elektromagnetik luar.
Kabel Coaxial
Adalah Kabel yang biasa di gunakan untuk Antena Televisi.
Untuk LAN, kabel coaxial menawarkan beberapa keunggulan. Antara lain dapat dijalankan dengan tanpa banyak bantuan dari repeater.
Ada beberapa jenis kabel coaxial, yaitu :
1. Kabel Coaxial Thinnet ( Kabel RG-58 )


Kabel Coaxial Thinnet atau Kabel RG-58 biasa disebut dengan kabel BNC, singkatan dari British Naval Connector. Sebenarnya BNC adalah nama konektor yang dipakai, bukan nama kabelnya.
Kelebihan menggunakan kabel RG-58 adalah :
Fleksibel, mudah dipakai untuk instalasi dalam
ruangan.
Dapat langsung dihubungkan ke komputer
menggunakan konektor BNC.
Spesifikasi teknis dari kabel ini adalah :
Mampu menjangkau bentangan maksimum 185
meter.
Impedansi Terminator 50 Ohm.
Fungsi:
Kabel coaxial jenis ini banyak dipergunakan di kalangan
radio amatir terutama untuk transceiver yang tidak
memerlukan output daya yang besar.
2. Kabel Coaxial Thicknet ( Kabel RG-8 )
Kabel Coaxial Thicknet atau Kabel RG-8 adalah kabel
coaxial yang dipakai untuk instalasi antar gedung,
Spesifikasi kabel ini sama dengan dengan Kabel Coaxial Thinnet, hanya bentuk fisiknya lebih besar. Karena lebih besar, kabel ini dapat menampung data yang lebih banyak sehingga cocok untuk instalasi sebagai backbone jaringan.
Spesifikasi Teknis dari kabel ini adalah :
Mampu menjangkau bentangan maksimum 500
meter.
Impedansi terminator 50 Ohm.
Membutuhkan Transceiver sebelum dihubungkan
dengan komputer.
Supaya komputer dapat terhubung ke jaringan thicknet, diperlukan transceiver. Koneksi antara Network Adapter Card dengan transceiver dibuat dengan menggunakan drop cable untuk menghubungkan Transceiver dengan Attachment Unit Interface ( AUI ) pada Network Adapter Card. Interface dari AUI berbentuk DB-15. Bila dibandingkan antara Thicknet dengan thinnet, instalasi kabel thicknet jauh lebih sulit karena sifatnya lebih kaku dan tidak fleksibel. Tetapi melihat kapasitas data dan jarak yang bisa dijangkau, jenis kabel ini masih menjadi favorit sebagai penghubung antar gedung.
Konektor :
1.
BNC Kabel konektor
Untuk menghubungkan kabel ke T konektor.
2.
BNC T konektor
Untuk menghubungkan kabel ke komputer.
3. BNC Barrel konektor
Untuk menyambung 2 kabel BNC.
4. BNC Terminator
Untuk menandai akhir dari topologi bus.
Sesuai dengan kapasitas maksimal dari kabel coaxial, Ethernet
dengan media transmisi coax hanya ada satu kecepatan transfer
data (10 Mbps).
Terminator yang dapat digunakan adalah terminator dengan nilai
resitansi sebesar 50 OHM.
Penggunaan kabel lebih dari yang disarankan sangat tidak
dianjurkan karena dapat mengurangi performansi dari jaringan
komputer tersebut.
Kabel ini masih digunakan sebagai segmen tulang belakang
(backbone) untuk penyambung di dalam sistem ethernet karena
biayanya murah.
Karakteristik lain dari media tipe ini :
PELINDUNG INTERFERENSI : ada
MAKS. BANDWITH : 10 Mbps
MAKS. KABEL : 500 meter
SOKET : BNC (Bayonet Naval Conector)
BIAYA : murah dibanding UTP
TOPOLOGI FISIK : Bus
INSTALLASI : sederhana
Kabel Fiber Optik
Kable Fiber Optik adalah Kabel yg menggunakan teknologi cahaya dan berkecepatan lebih cepat dari Pada Kabel UTP/STP dan Coaxial.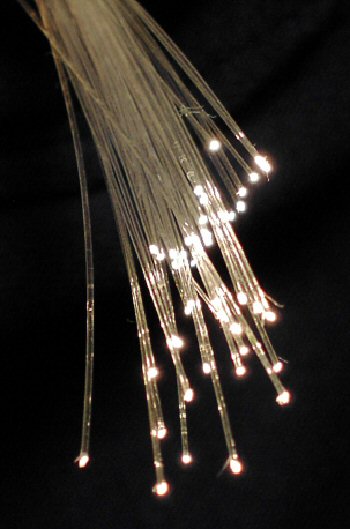
Perkembangan teknologi serat optik saat ini, telah dapat menghasilkan pelemahan (attenuation) kurang dari 20 decibels (dB)/km. Dengan lebar jalur (bandwidth) yang besar sehingga kemampuan dalam mentransmisikan data menjadi lebih banyak dan cepat dibandingan dengan penggunaan kabel konvensional. Dengan demikian serat optik sangat cocok digunakan terutama dalam aplikasi sistem telekomunikasi[2]. Pada prinsipnya serat optik memantulkan dan membiaskan sejumlah cahaya yang merambat didalamnya.
Efisiensi dari serat optik ditentukan oleh kemurnian dari bahan penyusun gelas/kaca. Semakin murni bahan gelas, semakin sedikit cahaya yang diserap oleh serat optik.
Penggunaan cahaya sebagai pembawa informasi sebenarnya sudah banyak digunakan sejak zaman dahulu, baru sekitar tahun 1930-an para ilmuwan Jerman mengawali eksperimen untuk mentransmisikan cahaya melalui bahan yang bernama serat optik. Percobaan ini juga masih tergolong cukup primitif karena hasil yang dicapai tidak bisa langsung dimanfaatkan, namun harus melalui perkembangan dan penyempurnaan lebih lanjut lagi. Perkembangan selanjutnya adalah ketika para ilmuawan Inggris pada tahun 1958 mengusulkan prototipe serat optik yang sampai sekarang dipakai yaitu yang terdiri atas gelas inti yang dibungkus oleh gelas lainnya. Sekitar awal tahun 1960-an perubahan fantastis terjadi di Asia yaitu ketika para ilmuwan Jepang berhasil membuat jenis serat optik yang mampu mentransmisikan gambar.
Di lain pihak para ilmuwan selain mencoba untuk memandu cahaya melewati gelas (serat optik) namun juga mencoba untuk ”menjinakkan” cahaya. Kerja keras itupun berhasil ketika sekitar 1959 laser ditemukan. Laser beroperasi pada daerah frekuensi tampak sekitar 1014 Hertz-15 Hertz atau ratusan ribu kali frekuensi gelombang mikro.
Pada awalnya peralatan penghasil sinar laser masih serba besar dan merepotkan. Selain tidak efisien, ia baru dapat berfungsi pada suhu sangat rendah. Laser juga belum terpancar lurus. Pada kondisi cahaya sangat cerah pun, pancarannya gampang meliuk-liuk mengikuti kepadatan atmosfer. Waktu itu, sebuah pancaran laser dalam jarak 1 km, bisa tiba di tujuan akhir pada banyak titik dengan simpangan jarak hingga hitungan meter.
Sekitar tahun 60-an ditemukan serat optik yang kemurniannya sangat tinggi, kurang dari 1 bagian dalam sejuta. Dalam bahasa sehari-hari artinya serat yang sangat bening dan tidak menghantar listrik ini sedemikian murninya, sehingga konon, seandainya air laut itu semurni serat optik, dengan pencahayaan cukup mata normal akan dapat menonton lalu-lalangnya penghuni dasar Samudera Pasifik.
Seperti halnya laser, serat optik pun harus melalui tahap-tahap pengembangan awal. Sebagaimana medium transmisi cahaya, ia sangat tidak efisien. Hingga tahun 1968 atau berselang dua tahun setelah serat optik pertama kali diramalkan akan menjadi pemandu cahaya, tingkat atenuasi (kehilangan)-nya masih 20 dB/km. Melalui pengembangan dalam teknologi material, serat optik mengalami pemurnian, dehidran dan lain-lain. Secara perlahan tapi pasti atenuasinya mencapai tingkat di bawah 1 dB/km.
[sunting] Kronologi Perkembangan Serat Optik
* 1917 Albert Einstein memperkenalkan teori pancaran terstimulasi dimana jika ada atom dalam tingkatan energi tinggi
* 1954 Charles Townes, James Gordon, dan Herbert Zeiger dari Universitas Columbia USA, mengembangkan maser yaitu penguat gelombang mikro dengan pancaran terstimulasi, dimana molekul dari gasamonia memperkuat dan menghasilkan gelombang elektromagnetik. Pekerjaan ini menghabiskan waktu tiga tahun sejak ide Townes pada tahun 1951 untuk mengambil manfaat dari osilasi frekuensi tinggi molekular untuk membangkitkan gelombang dengan panjang gelombang pendek pada gelombang radio.
* 1958 Charles Townes dan ahli fisika Arthur Schawlow mempublikasikan penelitiannya yang menunjukan bahwa maser dapat dibuat untuk dioperasikan pada daerah infra merah dan spektrum tampak, dan menjelaskan tentang konsep laser.
* 1960 Laboratorium Riset Bell dan Ali Javan serta koleganya William Bennett, Jr., dan Donald Herriott menemukan sebuah pengoperasian secara berkesinambungan dari laser helium-neon.
* 1960 Theodore Maiman, seorang fisikawan dan insinyur elektro dari Hughes Research Laboratories, menemukan sumber laser dengan menggunakan sebuah kristal batu rubi sintesis sebagai medium.
* 1961 Peneliti industri Elias Snitzer dan Will Hicks mendemontrasikan sinar laser yang diarahkan melalui serat gelas yang tipis(serat optik). Inti serat gelas tersebut cukup kecil yang membuat cahaya hanya dapat melewati satu bagian saja tetapi banyak ilmuwan menyatakan bahwa serat tidak cocok untuk komunikasi karena rugi rugi cahaya yang terjadi karena melewati jarak yang sangat jauh.
* 1961 Penggunaan laser yang dihasilkan dari batu Rubi untuk keperluan medis di Charles Campbell of the Institute of Ophthalmology at Columbia-Presbyterian Medical Center dan Charles Koester of the American Optical Corporation menggunakan prototipe ruby laser photocoagulator untuk menghancurkan tumor pada retina pasien.
* 1962 Tiga group riset terkenal yaitu General Electric, IBM, dan MIT’s Lincoln Laboratory secara simultan mengembangkan gallium arsenide laser yang mengkonversikan energi listrk secara langsung ke dalam cahaya infra merah dan perkembangan selanjutnya digunakan untuk pengembangan CD dan DVD player serta penggunaan pencetak laser.
* 1963 Ahli fisika Herbert Kroemer mengajukan ide yaitu heterostructures, kombinasi dari lebih dari satu semikonduktor dalam layer-layer untuk mengurangi kebutuhan energi untuk laser dan membantu untuk dapat bekerja lebih efisien. Heterostructures ini nantinya akan digunakan pada telepon seluler dan peralatan elektronik lainnya.
* 1966 Charles Kao dan George Hockham yang melakukan penelitian di Standard Telecommunications Laboratories Inggris mempublikasikan penelitiannya tentang kemampuan serat optik dalam mentransmisikan sinar laser yang sangat sedikit rugi-ruginya dengan menggunakan serat kaca yang sangat murni. Dari penemuan ini, kemudian para peneliti lebih fokus pada bagaimana cara memurnikan bahan serat kaca tersebut.
* 1970 Ilmuwan Corning Glass Works yaitu Donald Keck, Peter Schultz, dan Robert Maurer melaporkan penemuan serat optik yang memenuhi standar yang telah ditentukan oleh Kao dan Hockham. Gelas yang paling murni yang dibuat terdiri atas gabungan silika dalam tahap uap dan mampu mengurangi rugi-rugi cahaya kurang dari 20 decibels per kilometer, yang selanjutnya pada 1972, tim ini menemukan gelas dengan rugi-rugi cahaya hanya 4 decibels per kilometer. Dan juga pada tahun 1970, Morton Panish dan Izuo Hayashi dari Bell Laboratories dengan tim Ioffe Physical Institute dari Leningrad, mendemontrasikan laser semikonduktor yang dapat dioperasikan pada temperatur ruang. Kedua penemuan tersebut merupakan terobosan dalam komersialisasi penggunaan fiber optik.
* 1973 John MacChesney dan Paul O. Connor pada Bell Laboratories mengembangkan proses pengendapan uap kimia ke bentuk ultratransparent glass yang kemudian menghasilkan serat optik yang mempunyai rugi-rugi sangat kecil dan diproduksi secara masal.
Proses pengendapan uap kimia untuk memodifikasi serat optik
* 1975 Insinyur pada Laser Diode Labs mengembangkan Laser Semikonduktor, laser komersial pertama yang dapat dioperasikan pada suhu kamar.
* 1977 Perusahaan telepon memulai penggunaan serat optik yang membawa lalu lintas telepon. GTE membuka jalur antara Long Beach dan Artesia, California, yang menggunakan transmisi LED. Bell Labs mendirikan sambungan yang sama pada sistem telepon di Chicago dengan jarak 1,5 mil di bawah tanah yang menghubungkan 2 switching station.
* 1980 Industri serat optik benar-benar sudah berkibar, sambungan serat optik telah ada di kota kota besar di Amerika, AT&T mengumumkan akan menginstal jaringan serat optik yang menghubungkan kota kota antara Boston dan Washington D.C., kemudian dua tahun kemudian MCI mengumumkan untuk melakukan hal yang sama. Raksasa-raksasa elektronik macam ITT atau STL mulai memainkan peranan dalam mendalami riset-riset serat optik.
* 1987 David Payne dari Universitas Southampton memperkenalkan optical amplifiers yang dikotori (dopped) oleh elemen erbium, yang mampu menaikan sinyal cahaya tanpa harus mengkonversikan terlebih dahulu ke dalam energi listrik.
* 1988 Kabel Translantic yang pertama menggunakan serat kaca yang sangat transparan, dan hanya memerlukan repeater untuk setiap 40 mil.
* 1991 Emmanuel Desurvire dari Bell Laboratories serta David Payne dan P. J. Mears dari Universitas Southampton mendemontrasikan optical amplifiers yang terintegrasi dengan kabel serat optik tersebut. Dengan keuntungannya adalah dapat membawa informasi 100 kali lebih cepat dari pada kabel dengan penguat elektronik (electronic amplifier).
* 1996 TPC-5 merupakan jenis kabel serat optik yang pertama menggunakan penguat optik. Kabel ini melewati samudera pasifik mulai dari San Luis Obispo, California, ke Guam, Hawaii, dan Miyazaki, Jepang, dan kembali ke Oregon coast dan mampu untuk menangani 320,000 panggilan telepon.
* 1997 Serat optik menghubungkan seluruh dunia, Link Around the Globe (FLAG) menjadi jaringan kabel terpanjang di seluruh dunia yang menyediakan infrastruktur untuk generasi internet terbaru.
Sistem Komunikasi Serat Optik (SKSO)
Berdasarkan penggunaannya maka SKSO dibagi atas beberapa generasi yaitu :
[sunting] Generasi pertama (mulai 1975)
Sistem masih sederhana dan menjadi dasar bagi sistem generasi berikutnya, terdiri dari : alat encoding : mengubah input (misal suara) menjadi sinyal listrik transmitter : mengubah sinyal listrik menjadi sinyal gelombang, berupa LED dengan panjang gelombang 0,87 mm. serat silika : sebagai penghantar sinyal gelombang repeater : sebagai penguat gelombang yang melemah di perjalanan receiver : mengubah sinyal gelombang menjadi sinyal listrik, berupa fotodetektor alat decoding : mengubah sinyal listrik menjadi output (misal suara) Repeater bekerja melalui beberapa tahap, mula-mula ia mengubah sinyal gelombang yang sudah melemah menjadi sinyal listrik, kemudian diperkuat dan diubah kembali menjadi sinyal gelombang. Generasi pertama ini pada tahun 1978 dapat mencapai kapasitas transmisi sebesar 10 Gb.km/s.
[sunting] Generasi kedua (mulai 1981)
Untuk mengurangi efek dispersi, ukuran teras serat diperkecil agar menjadi tipe mode tunggal. Indeks bias kulit dibuat sedekat-dekatnya dengan indeks bias teras. Dengan sendirinya transmitter juga diganti dengan diode laser, panjang gelombang yang dipancarkannya 1,3 mm. Dengan modifikasi ini generasi kedua mampu mencapai kapasitas transmisi 100 Gb.km/s, 10 kali lipat lebih besar daripada generasi pertama.
[sunting] Generasi ketiga (mulai 1982)
Terjadi penyempurnaan pembuatan serat silika dan pembuatan chip diode laser berpanjang gelombang 1,55 mm. Kemurnian bahan silika ditingkatkan sehingga transparansinya dapat dibuat untuk panjang gelombang sekitar 1,2 mm sampai 1,6 mm. Penyempurnaan ini meningkatkan kapasitas transmisi menjadi beberapa ratus Gb.km/s.
[sunting] Generasi keempat (mulai 1984)
Dimulainya riset dan pengembangan sistem koheren, modulasinya yang dipakai bukan modulasi intensitas melainkan modulasi frekuensi, sehingga sinyal yang sudah lemah intensitasnya masih dapat dideteksi. Maka jarak yang dapat ditempuh, juga kapasitas transmisinya, ikut membesar. Pada tahun 1984 kapasitasnya sudah dapat menyamai kapasitas sistem deteksi langsung. Sayang, generasi ini terhambat perkembangannya karena teknologi piranti sumber dan deteksi modulasi frekuensi masih jauh tertinggal. Tetapi tidak dapat disangkal bahwa sistem koheren ini punya potensi untuk maju pesat pada masa-masa yang akan datang.
[sunting] Generasi kelima (mulai 1989)
Pada generasi ini dikembangkan suatu penguat optik yang menggantikan fungsi repeater pada generasi-generasi sebelumnya. Sebuah penguat optik terdiri dari sebuah diode laser InGaAsP (panjang gelombang 1,48 mm) dan sejumlah serat optik dengan doping erbium (Er) di terasnya. Pada saat serat ini disinari diode lasernya, atom-atom erbium di dalamnya akan tereksitasi dan membuat inversi populasi*, sehingga bila ada sinyal lemah masuk penguat dan lewat di dalam serat, atom-atom itu akan serentak mengadakan deeksitasi yang disebut emisi terangsang (stimulated emission) Einstein. Akibatnya sinyal yang sudah melemah akan diperkuat kembali oleh emisi ini dan diteruskan keluar penguat. Keunggulan penguat optik ini terhadap repeater adalah tidak terjadinya gangguan terhadap perjalanan sinyal gelombang, sinyal gelombang tidak perlu diubah jadi listrik dulu dan seterusnya seperti yang terjadi pada repeater. Dengan adanya penguat optik ini kapasitas transmisi melonjak hebat sekali. Pada awal pengembangannya hanya dicapai 400 Gb.km/s, tetapi setahun kemudian kapasitas transmisi sudah menembus harga 50 ribu Gb.km/s.
[sunting] Generasi keenam
Pada tahun 1988 Linn F. Mollenauer memelopori sistem komunikasi soliton. Soliton adalah pulsa gelombang yang terdiri dari banyak komponen panjang gelombang. Komponen-komponennya memiliki panjang gelombang yang berbeda hanya sedikit, dan juga bervariasi dalam intensitasnya. Panjang soliton hanya 10-12 detik dan dapat dibagi menjadi beberapa komponen yang saling berdekatan, sehingga sinyal-sinyal yang berupa soliton merupakan informasi yang terdiri dari beberapa saluran sekaligus (wavelength division multiplexing). Eksperimen menunjukkan bahwa soliton minimal dapat membawa 5 saluran yang masing-masing membawa informasi dengan laju 5 Gb/s. Cacah saluran dapat dibuat menjadi dua kali lipat lebih banyak jika dibunakan multiplexing polarisasi, karena setiap saluran memiliki dua polarisasi yang berbeda. Kapasitas transmisi yang telah diuji mencapai 35 ribu Gb.km/s.
Cara kerja sistem soliton ini adalah efek Kerr, yaitu sinar-sinar yang panjang gelombangnya sama akan merambat dengan laju yang berbeda di dalam suatu bahan jika intensitasnya melebihi suatu harga batas. Efek ini kemudian digunakan untuk menetralisir efek dispersi, sehingga soliton tidak akan melebar pada waktu sampai di receiver. Hal ini sangat menguntungkan karena tingkat kesalahan yang ditimbulkannya amat kecil bahkan dapat diabaikan. Tampak bahwa penggabungan ciri beberapa generasi teknologi serat optik akan mampu menghasilkan suatu sistem komunikasi yang mendekati ideal, yaitu yang memiliki kapasitas transmisi yang sebesar-besarnya dengan tingkat kesalahan yang sekecil-kecilnya yang jelas, dunia komunikasi abad 21 mendatang tidak dapat dihindari lagi akan dirajai oleh teknologi serat optik.
[sunting] Kelebihan Serat Optik
Dalam penggunaan serat optik ini, terdapat beberapa keuntungan antara lain[3] :
1. Lebar jalur besar dan kemampuan dalam membawa banyak data, dapat memuat kapasitas informasi yang sangat besar dengan kecepatan transmisi mencapai gigabit-per detik dan menghantarkan informasi jarak jauh tanpa pengulangan
2. Biaya pemasangan dan pengoperasian yang rendah serta tingkat keamanan yang lebih tinggi
3. Ukuran kecil dan ringan, sehingga hemat pemakaian ruang
4. Imun, kekebalan terhadap gangguan elektromagnetik dan gangguan gelombang radio
5. Non-Penghantar, tidak ada tenaga listrik dan percikan api
6. Tidak berkarat
[sunting] Kabel Serat Optik
Secara garis besar kabel serat optik terdiri dari 2 bagian utama, yaitu cladding dan core [4]. Cladding adalah selubung dari inti (core). Cladding mempunyai indek bias lebih rendah dari pada core akan memantulkan kembali cahaya yang mengarah keluar dari core kembali kedalam core lagi.
Bagian-bagian serat optik jenis single mode
Dalam aplikasinya serat optik biasanya diselubungi oleh lapisan resin yang disebut dengan jacket, biasanya berbahan plastik. Lapisan ini dapat menambah kekuatan untuk kabel serat optik, walaupun tidak memberikan peningkatan terhadap sifat gelombang pandu optik pada kabel tersebut. Namun lapisan resin ini dapat menyerap cahaya dan mencegah kemungkinan terjadinya kebocoran cahaya yang keluar dari selubung inti. Serta hal ini dapat juga mengurangi cakap silang (cross talk) yang mungkin terjadi[2].
Pembagian serat optik dapat dilihat dari 2 macam perbedaan :
1. Berdasarkan mode yang dirambatkan[5] :
* Single mode : serat optik dengan inti (core) yang sangat kecil (biasanya sekitar 8,3 mikron), diameter intinya sangat sempit mendekati panjang gelombang sehingga cahaya yang masuk ke dalamnya tidak terpantul-pantul ke dinding selongsong (cladding). Bahagian inti serat optik single-mode terbuat dari bahan kaca silika (SiO2) dengan sejumlah kecil kaca Germania (GeO2) untuk meningkatkan indeks biasnya. Untuk mendapatkan performa yang baik pada kabel ini, biasanya untuk ukuran selongsongnya adalah sekitar 15 kali dari ukuran inti (sekitar 125 mikron). Kabel untuk jenis ini paling mahal, tetapi memiliki pelemahan (kurang dari 0.35dB per kilometer), sehingga memungkinkan kecepatan yang sangat tinggi dari jarak yang sangat jauh. Standar terbaru untuk kabel ini adalah ITU-T G.652D, dan G.657[6].
* Multi mode : serat optik dengan diameter core yang agak besar yang membuat laser di dalamnya akan terpantul-pantul di dinding cladding yang dapat menyebabkan berkurangnya bandwidth dari serat optik jenis ini.
2. Berdasarkan indeks bias core[3] :
* Step indeks : pada serat optik step indeks, core memiliki indeks bias yang homogen.
* Graded indeks : indeks bias core semakin mendekat ke arah cladding semakin kecil. Jadi pada graded indeks, pusat core memiliki nilai indeks bias yang paling besar. Serat graded indeks memungkinkan untuk membawa bandwidth yang lebih besar, karena pelebaran pulsa yang terjadi dapat diminimalkan.
Kabel serat optik
[sunting] Pelemahan
Pelemahan (Attenuation) cahaya sangat penting diketahui terutama dalam merancang sistem telekomunikasi serat optik itu sendiri. Pelemahan cahaya dalam serat optik adalah adanya penurunan rata-rata daya optik pada kabel serat optik, biasanya diekspresikan dalam decibel (dB) tanpa tanda negatif. Berikut ini beberapa hal yang menyumbang kepada pelemahan cahaya pada serat optik[7]:
1. Penyerapan (Absorption)
Kehilangan cahaya yang disebabkan adanya kotoran dalam serat optik.
2. Penyebaran (Scattering)
3. Kehilangan radiasi (radiative losses)
Reliabilitas dari serat optik dapat ditentukan dengan satuan BER (Bit error rate). Salah satu ujung serat optik diberi masukan data tertentu dan ujung yang lain mengolah data itu. Dengan intensitas laser yang rendah dan dengan panjang serat mencapai beberapa km, maka akan menghasilkan kesalahan. Jumlah kesalahan persatuan waktu tersebut dinamakan BER. Dengan diketahuinya BER maka, Jumlah kesalahan pada serat optik yang sama dengan panjang yang berbeda dapat diperkirakan besarnya.
[sunting] Kode warna pada kabel serat optik
[sunting] Selubung luar
Dalam standarisasinya kode warna dari selubung luar (jacket) kabel serat optik jenis Patch Cord adalah sebagai berikut:
Warna selubung luar/jacket Artinya
Kuning serat optik single-mode
Oren serat optik multi-mode
Aqua Optimal laser 10 giga 50/125 mikrometer serat optik multi-mode
Abu-Abu Kode warna serat optik multi-mode, yang tidak digunakan lagi
Biru Kadang masih digunakan dalam model perancangan
[sunting] Konektor
Pada kabel serat optik, sambungan ujung terminal atau disebut juga konektor, biasanya memiliki tipe standar seperti berikut:
1. FC (Fiber Connector): digunakan untuk kabel single mode dengan akurasi yang sangat tinggi dalam menghubungkan kabel dengan transmitter maupun receiver. Konektor ini menggunakan sistem drat ulir dengan posisi yang dapat diatur, sehingga ketika dipasangkan ke perangkat lain, akurasinya tidak akan mudah berubah.
2. SC (Subsciber Connector): digunakan untuk kabel single mode, dengan sistem dicabut-pasang. Konektor ini tidak terlalu mahal, simpel, dan dapat diatur secara manual serta akurasinya baik bila dipasangkan ke perangkat lain.
3. ST (Straight Tip): bentuknya seperti bayonet berkunci hampir mirip dengan konektor BNC. Sangat umum digunakan baik untuk kabel multi mode maupun single mode. Sangat mudah digunakan baik dipasang maupun dicabut.
4. Biconic: Salah satu konektor yang kali pertama muncul dalam komunikasi fiber optik. Saat ini sangat jarang digunakan.
5. D4: konektor ini hampir mirip dengan FC hanya berbeda ukurannya saja. Perbedaannya sekitar 2 mm pada bagian ferrule-nya.
6. SMA: konektor ini merupakan pendahulu dari konektor ST yang sama-sama menggunakan penutup dan pelindung. Namun seiring dengan berkembangnya ST konektor, maka konektor ini sudah tidak berkembang lagi penggunaannya.
7. E200
Selanjutnya jenis-jenis konektor tipe kecil:
1. LC
2. SMU
3. SC-DC

Selain itu pada konektor tersebut biasanya menggunakan warna tertentu dengan maksud sebagai berikut:
Warna Konektor Arti Keterangan
Biru Physical Contact (PC), 0° yang paling umum digunkan untuk serat optik single-mode.
Hijau Angle Polished (APC), 8° sudah tidak digunakan lagi untuk serat optik multi-mode
Hitam Physical Contact (PC), 0°
Abu-abu, Krem Physical Contact (PC), 0° serat optik multi-mode
Putih Physical Contact (PC), 0°
Merah Penggunaan khusus
dan Twisted Pair Biasa di gunakan Pada topologi star dan menggunakan Connector RJ-45.
Unshielded twisted-pair (disingkat UTP) adalah sebuah jenis kabel jaringan yang menggunakan bahan dasar tembaga, yang tidak dilengkapi dengan shield internal. UTP merupakan jenis kabel yang paling umum yang sering digunakan di dalam jaringan lokal (LAN), karena memang harganya yang rendah, fleksibel dan kinerja yang ditunjukkannya relatif bagus. Dalam kabel UTP, terdapat insulasi satu lapis yang melindungi kabel dari ketegangan fisik atau kerusakan tapi, tidak seperti kabel Shielded Twisted-pair (STP), insulasi tersebut tidak melindungi kabel dari interferensi elektromagnetik.
Kabel UTP memiliki impendansi kira-kira 100 Ohm dan tersedia dalam beberapa kategori yang ditentukan dari kemampuan transmisi data yang dimilikinya seperti tertulis dalam tabel berikut.
Kategori Kegunaan
Category 1 (Cat1) Kualitas suara analog
Category 2 (Cat2) Transmisi suara digital hingga 4 megabit per detik
Category 3 (Cat3) Transmisi data digital hingga 10 megabit per detik
Category 4 (Cat4) Transmisi data digital hingga 16 megabit per detik
Category 5 (Cat5) Transmisi data digital hingga 100 megabit per detik
Enhanced Category 5 (Cat5e) Transmisi data digital hingga 250 megabit per detik
Category 6 (Cat6)
Category 7 (Cat7)
Di antara semua kabel di atas, kabel Enhanced Category 5 (Cat5e) dan Category 5 (Cat5) merupakan kabel UTP yang paling populer yang banyak digunakan dalam jaringan berbasis teknologi Ethernet.
[sunting] Kategori 1
Kabel UTP Category 1 (Cat1) adalah kabel UTP dengan kualitas transmisi terendah, yang didesain untuk mendukung komunikasi suara analog saja. Kabel Cat1 digunakan sebelum tahun 1983 untuk menghubungkan telepon analog Plain Old Telephone Service (POTS). Karakteristik kelistrikan dari kabel Cat1 membuatnya kurang sesuai untuk digunakan sebagai kabel untuk mentransmisikan data digital di dalam jaringan komputer, dan karena itulah tidak pernah digunakan untuk tujuan tersebut.
[sunting] Kategori 2
Kabel UTP Category 2 (Cat2) adalah kabel UTP dengan kualitas transmisi yang lebih baik dibandingkan dengan kabel UTP Category 1 (Cat1), yang didesain untuk mendukung komunikasi data dan suara digital. Kabel ini dapat mentransmisikan data hingga 4 megabit per detik. Seringnya, kabel ini digunakan untuk menghubungkan node-node dalam jaringan dengan teknologi Token Ring dari IBM. Karakteristik kelistrikan dari kabel Cat2 kurang cocok jika digunakan sebagai kabel jaringan masa kini. Gunakanlah kabel yang memiliki kinerja tinggi seperti Category 3, Category 4, atau Category 5.
[sunting] Category 3
Kabel UTP Category 3 (Cat3) adalah kabel UTP dengan kualitas transmisi yang lebih baik dibandingkan dengan kabel UTP Category 2 (Cat2), yang didesain untuk mendukung komunikasi data dan suara pada kecepatan hingga 10 megabit per detik. Kabel UTP Cat3 menggunakan kawat-kawat tembaga 24-gauge dalam konfigurasi 4 pasang kawat yang dipilin (twisted-pair) yang dilindungi oleh insulasi. Cat3 merupakan kabel yang memiliki kemampuan terendah (jika dilihat dari perkembangan teknologi Ethernet), karena memang hanya mendukung jaringan 10BaseT saja. Seringnya, kabel jenis ini digunakan oleh jaringan IBM Token Ring yang berkecepatan 4 megabit per detik, sebagai pengganti Cat2.
Tabel berikut menyebutkan beberapa karakteristik yang dimiliki oleh kabel UTP Category 3 pada beberapa frekuensi.
Karakteristik Nilai pada frekuensi 10 MHz Nilai pada frekuensi 16 MHz
Attenuation (pelemahan sinyal) 27 dB/1000 kaki 36 dB/1000 kaki
Near-end Cross-Talk (NEXT) 26 dB/1000 kaki 23 dB/1000 kaki
Resistansi 28.6 Ohm/1000 kaki 28.6 Ohm/1000 kaki
Impendansi 100 Ohm (±15%) 100 Ohm (±15%)
Kapasitansi 18 picoFarad/kaki 18 picoFarad/kaki
[sunting] Category 4
Kabel UTP Category 4 (Cat4) adalah kabel UTP dengan kualitas transmisi yang lebih baik dibandingkan dengan kabel UTP Category 3 (Cat3), yang didesain untuk mendukung komunikasi data dan suara hingga kecepatan 16 megabit per detik. Kabel ini menggunakan kawat tembaga 22-gauge atau 24-gauge dalam konfigurasi empat pasang kawat yang dipilin (twisted pair) yang dilindungi oleh insulasi. Kabel ini dapat mendukung jaringan Ethernet 10BaseT, tapi seringnya digunakan pada jaringan IBM Token Ring 16 megabit per detik.
Tabel berikut menyebutkan beberapa karakteristik yang dimiliki oleh kabel UTP Category 4 pada beberapa frekuensi.
Karakteristik Nilai pada frekuensi 10 MHz Nilai pada frekuensi 20 MHz
Attenuation 20 dB/1000 kaki 31 dB/1000 kaki
Near-end Cross-Talk 41 dB/1000 kaki 36 dB/1000 kaki
Resistansi 28.6 Ohm/1000 kaki 28.6 Ohm/1000 kaki
Impedansi 100 Ohm (±15%) 100 Ohm (±15%)
Kapasitansi 18 picoFarad/kaki 18 picoFarad/kaki
[sunting] Category 5
Kabel UTP Category 5 (Cat5) adalah kabel dengan kualitas transmisi yang jauh lebih baik dibandingkan dengan kabel UTP Category 4 (Cat4), yang didesain untuk mendukung komunikasi data serta suara pada kecepatan hingga 100 megabit per detik. Kabel ini menggunakan kawat tembaga dalam konfigurasi empat pasang kawat yang dipilin (twisted pair) yang dilindungi oleh insulasi. Kabel ini telah distandardisasi oleh Electronic Industries Alliance (EIA) dan Telecommunication Industry Association (TIA).
Kabel Cat5 dapat mendukung jaringan Ethernet (10BaseT), Fast Ethernet (100BaseT), hingga Gigabit Etheret (1000BaseT). Kabel ini adalah kabel paling populer, mengingat kabel serat optik yang lebih baik harganya hampir dua kali lipat lebih mahal dibandingkan dengan kabel Cat5. Karena memiliki karakteristik kelistrikan yang lebih baik, kabel Cat5 adalah kabel yang disarankan untuk semua instalasi jaringan.
Karakteristik Nilai pada frekuensi 10 MHz Nilai pada frekuensi 100 MHz
Attenuation 20 dB/1000 kaki 22 dB/1000 kaki
Near-end Cross-talk 47 dB/1000 kaki 32.3 dB/1000 kaki
Resistansi 28.6 Ohm/1000 kaki 28.6 Ohm/1000 kaki
Impendansi 100 Ohm (±15%) 100 Ohm (±15%)
Kapasitansi 18 picoFarad/kaki 18 picoFarad/kaki
Structural return loss 16 dB 16 dB
Delay skew 45 nanodetik/100 meter 45 nanodetik/100 meter
[sunting] Enhanced Category 5
Kabel ini merupakan versi perbaikan dari kabel UTP Cat5, yang menawarkan kemampuan yang lebih baik dibandingkan dengan Cat5 biasa. Kabel ini mampu mendukung frekuensi hingga 250 MHz, yang direkomendasikan untuk penggunaan dalam jaringan Gigabit Ethernet, meskipun menggunaan kabel UTP Category 6 lebih disarankan untuk mencapai kinerja tertinggi.
[sunting] Pengabelan UTP Category 5
Pengabelan UTP Category 5 Straight
Pengabelan UTP Category 5 Crossover
Dalam menghubungkan jaringan Ethernet dengan menggunakan kabel UTP Category 5, terdapat dua strategi pengabelan, yakni Crossover cable dan Straight-through cable. Kabel Crossover digunakan untuk menghubungkan dua perangkat yang sama (NIC dengan NIC lainnya, hub dengan hub yang lainnya dan lain-lain), sementara kabel Straight-through digunakan untuk menghubungkan NIC dengan hub atau NIC dengan switch.
[sunting] Shielded twisted pair (STP atau STP-A)
Shielded twisted pair atau STP adalah kabel pasangan berpilin yang memiliki perlindungan dari logam untuk melindungi kabel dari intereferensi elektromagnetik luar.
Kabel Coaxial
Adalah Kabel yang biasa di gunakan untuk Antena Televisi.
Untuk LAN, kabel coaxial menawarkan beberapa keunggulan. Antara lain dapat dijalankan dengan tanpa banyak bantuan dari repeater.
Ada beberapa jenis kabel coaxial, yaitu :
1. Kabel Coaxial Thinnet ( Kabel RG-58 )
Kabel Coaxial Thinnet atau Kabel RG-58 biasa disebut dengan kabel BNC, singkatan dari British Naval Connector. Sebenarnya BNC adalah nama konektor yang dipakai, bukan nama kabelnya.
Kelebihan menggunakan kabel RG-58 adalah :
Fleksibel, mudah dipakai untuk instalasi dalam
ruangan.
Dapat langsung dihubungkan ke komputer
menggunakan konektor BNC.
Spesifikasi teknis dari kabel ini adalah :
Mampu menjangkau bentangan maksimum 185
meter.
Impedansi Terminator 50 Ohm.
Fungsi:
Kabel coaxial jenis ini banyak dipergunakan di kalangan
radio amatir terutama untuk transceiver yang tidak
memerlukan output daya yang besar.
2. Kabel Coaxial Thicknet ( Kabel RG-8 )
Kabel Coaxial Thicknet atau Kabel RG-8 adalah kabel
coaxial yang dipakai untuk instalasi antar gedung,
Spesifikasi kabel ini sama dengan dengan Kabel Coaxial Thinnet, hanya bentuk fisiknya lebih besar. Karena lebih besar, kabel ini dapat menampung data yang lebih banyak sehingga cocok untuk instalasi sebagai backbone jaringan.
Spesifikasi Teknis dari kabel ini adalah :
Mampu menjangkau bentangan maksimum 500
meter.
Impedansi terminator 50 Ohm.
Membutuhkan Transceiver sebelum dihubungkan
dengan komputer.
Supaya komputer dapat terhubung ke jaringan thicknet, diperlukan transceiver. Koneksi antara Network Adapter Card dengan transceiver dibuat dengan menggunakan drop cable untuk menghubungkan Transceiver dengan Attachment Unit Interface ( AUI ) pada Network Adapter Card. Interface dari AUI berbentuk DB-15. Bila dibandingkan antara Thicknet dengan thinnet, instalasi kabel thicknet jauh lebih sulit karena sifatnya lebih kaku dan tidak fleksibel. Tetapi melihat kapasitas data dan jarak yang bisa dijangkau, jenis kabel ini masih menjadi favorit sebagai penghubung antar gedung.
Konektor :
1.
BNC Kabel konektor
Untuk menghubungkan kabel ke T konektor.
2.
BNC T konektor
Untuk menghubungkan kabel ke komputer.
3. BNC Barrel konektor
Untuk menyambung 2 kabel BNC.
4. BNC Terminator
Untuk menandai akhir dari topologi bus.
Sesuai dengan kapasitas maksimal dari kabel coaxial, Ethernet
dengan media transmisi coax hanya ada satu kecepatan transfer
data (10 Mbps).
Terminator yang dapat digunakan adalah terminator dengan nilai
resitansi sebesar 50 OHM.
Penggunaan kabel lebih dari yang disarankan sangat tidak
dianjurkan karena dapat mengurangi performansi dari jaringan
komputer tersebut.
Kabel ini masih digunakan sebagai segmen tulang belakang
(backbone) untuk penyambung di dalam sistem ethernet karena
biayanya murah.
Karakteristik lain dari media tipe ini :
PELINDUNG INTERFERENSI : ada
MAKS. BANDWITH : 10 Mbps
MAKS. KABEL : 500 meter
SOKET : BNC (Bayonet Naval Conector)
BIAYA : murah dibanding UTP
TOPOLOGI FISIK : Bus
INSTALLASI : sederhana
Kabel Fiber Optik
Kable Fiber Optik adalah Kabel yg menggunakan teknologi cahaya dan berkecepatan lebih cepat dari Pada Kabel UTP/STP dan Coaxial.
Perkembangan teknologi serat optik saat ini, telah dapat menghasilkan pelemahan (attenuation) kurang dari 20 decibels (dB)/km. Dengan lebar jalur (bandwidth) yang besar sehingga kemampuan dalam mentransmisikan data menjadi lebih banyak dan cepat dibandingan dengan penggunaan kabel konvensional. Dengan demikian serat optik sangat cocok digunakan terutama dalam aplikasi sistem telekomunikasi[2]. Pada prinsipnya serat optik memantulkan dan membiaskan sejumlah cahaya yang merambat didalamnya.
Efisiensi dari serat optik ditentukan oleh kemurnian dari bahan penyusun gelas/kaca. Semakin murni bahan gelas, semakin sedikit cahaya yang diserap oleh serat optik.
Penggunaan cahaya sebagai pembawa informasi sebenarnya sudah banyak digunakan sejak zaman dahulu, baru sekitar tahun 1930-an para ilmuwan Jerman mengawali eksperimen untuk mentransmisikan cahaya melalui bahan yang bernama serat optik. Percobaan ini juga masih tergolong cukup primitif karena hasil yang dicapai tidak bisa langsung dimanfaatkan, namun harus melalui perkembangan dan penyempurnaan lebih lanjut lagi. Perkembangan selanjutnya adalah ketika para ilmuawan Inggris pada tahun 1958 mengusulkan prototipe serat optik yang sampai sekarang dipakai yaitu yang terdiri atas gelas inti yang dibungkus oleh gelas lainnya. Sekitar awal tahun 1960-an perubahan fantastis terjadi di Asia yaitu ketika para ilmuwan Jepang berhasil membuat jenis serat optik yang mampu mentransmisikan gambar.
Di lain pihak para ilmuwan selain mencoba untuk memandu cahaya melewati gelas (serat optik) namun juga mencoba untuk ”menjinakkan” cahaya. Kerja keras itupun berhasil ketika sekitar 1959 laser ditemukan. Laser beroperasi pada daerah frekuensi tampak sekitar 1014 Hertz-15 Hertz atau ratusan ribu kali frekuensi gelombang mikro.
Pada awalnya peralatan penghasil sinar laser masih serba besar dan merepotkan. Selain tidak efisien, ia baru dapat berfungsi pada suhu sangat rendah. Laser juga belum terpancar lurus. Pada kondisi cahaya sangat cerah pun, pancarannya gampang meliuk-liuk mengikuti kepadatan atmosfer. Waktu itu, sebuah pancaran laser dalam jarak 1 km, bisa tiba di tujuan akhir pada banyak titik dengan simpangan jarak hingga hitungan meter.
Sekitar tahun 60-an ditemukan serat optik yang kemurniannya sangat tinggi, kurang dari 1 bagian dalam sejuta. Dalam bahasa sehari-hari artinya serat yang sangat bening dan tidak menghantar listrik ini sedemikian murninya, sehingga konon, seandainya air laut itu semurni serat optik, dengan pencahayaan cukup mata normal akan dapat menonton lalu-lalangnya penghuni dasar Samudera Pasifik.
Seperti halnya laser, serat optik pun harus melalui tahap-tahap pengembangan awal. Sebagaimana medium transmisi cahaya, ia sangat tidak efisien. Hingga tahun 1968 atau berselang dua tahun setelah serat optik pertama kali diramalkan akan menjadi pemandu cahaya, tingkat atenuasi (kehilangan)-nya masih 20 dB/km. Melalui pengembangan dalam teknologi material, serat optik mengalami pemurnian, dehidran dan lain-lain. Secara perlahan tapi pasti atenuasinya mencapai tingkat di bawah 1 dB/km.
[sunting] Kronologi Perkembangan Serat Optik
* 1917 Albert Einstein memperkenalkan teori pancaran terstimulasi dimana jika ada atom dalam tingkatan energi tinggi
* 1954 Charles Townes, James Gordon, dan Herbert Zeiger dari Universitas Columbia USA, mengembangkan maser yaitu penguat gelombang mikro dengan pancaran terstimulasi, dimana molekul dari gasamonia memperkuat dan menghasilkan gelombang elektromagnetik. Pekerjaan ini menghabiskan waktu tiga tahun sejak ide Townes pada tahun 1951 untuk mengambil manfaat dari osilasi frekuensi tinggi molekular untuk membangkitkan gelombang dengan panjang gelombang pendek pada gelombang radio.
* 1958 Charles Townes dan ahli fisika Arthur Schawlow mempublikasikan penelitiannya yang menunjukan bahwa maser dapat dibuat untuk dioperasikan pada daerah infra merah dan spektrum tampak, dan menjelaskan tentang konsep laser.
* 1960 Laboratorium Riset Bell dan Ali Javan serta koleganya William Bennett, Jr., dan Donald Herriott menemukan sebuah pengoperasian secara berkesinambungan dari
* 1960 Theodore Maiman, seorang fisikawan dan insinyur elektro dari Hughes Research Laboratories, menemukan sumber laser dengan menggunakan sebuah kristal batu rubi sintesis sebagai medium.
* 1961 Peneliti industri Elias Snitzer dan Will Hicks mendemontrasikan sinar laser yang diarahkan melalui serat gelas yang tipis(serat optik). Inti serat gelas tersebut cukup kecil yang membuat cahaya hanya dapat melewati satu bagian saja tetapi banyak ilmuwan menyatakan bahwa serat tidak cocok untuk komunikasi karena rugi rugi cahaya yang terjadi karena melewati jarak yang sangat jauh.
* 1961 Penggunaan laser yang dihasilkan dari batu Rubi untuk keperluan medis di Charles Campbell of the Institute of Ophthalmology at Columbia-Presbyterian Medical Center dan Charles Koester of the American Optical Corporation menggunakan prototipe ruby laser photocoagulator untuk menghancurkan tumor pada retina pasien.
* 1962 Tiga group riset terkenal yaitu General Electric, IBM, dan MIT’s Lincoln Laboratory secara simultan mengembangkan gallium arsenide laser yang mengkonversikan energi listrk secara langsung ke dalam cahaya infra merah dan perkembangan selanjutnya digunakan untuk pengembangan CD dan DVD player serta penggunaan pencetak laser.
* 1963 Ahli fisika Herbert Kroemer mengajukan ide yaitu heterostructures, kombinasi dari lebih dari satu semikonduktor dalam layer-layer untuk mengurangi kebutuhan energi untuk laser dan membantu untuk dapat bekerja lebih efisien. Heterostructures ini nantinya akan digunakan pada telepon seluler dan peralatan elektronik lainnya.
* 1966 Charles Kao dan George Hockham yang melakukan penelitian di Standard Telecommunications Laboratories Inggris mempublikasikan penelitiannya tentang kemampuan serat optik dalam mentransmisikan sinar laser yang sangat sedikit rugi-ruginya dengan menggunakan serat kaca yang sangat murni. Dari penemuan ini, kemudian para peneliti lebih fokus pada bagaimana cara memurnikan bahan serat kaca tersebut.
* 1970 Ilmuwan Corning Glass Works yaitu Donald Keck, Peter Schultz, dan Robert Maurer melaporkan penemuan serat optik yang memenuhi standar yang telah ditentukan oleh Kao dan Hockham. Gelas yang paling murni yang dibuat terdiri atas gabungan silika dalam tahap uap dan mampu mengurangi rugi-rugi cahaya kurang dari 20 decibels per kilometer, yang selanjutnya pada 1972, tim ini menemukan gelas dengan rugi-rugi cahaya hanya 4 decibels per kilometer. Dan juga pada tahun 1970, Morton Panish dan Izuo Hayashi dari Bell Laboratories dengan tim Ioffe Physical Institute dari Leningrad, mendemontrasikan laser semikonduktor yang dapat dioperasikan pada temperatur ruang. Kedua penemuan tersebut merupakan terobosan dalam komersialisasi penggunaan fiber optik.
* 1973 John MacChesney dan Paul O. Connor pada Bell Laboratories mengembangkan proses pengendapan uap kimia ke bentuk ultratransparent glass yang kemudian menghasilkan serat optik yang mempunyai rugi-rugi sangat kecil dan diproduksi secara masal.
Proses pengendapan uap kimia untuk memodifikasi serat optik
* 1975 Insinyur pada Laser Diode Labs mengembangkan Laser Semikonduktor, laser komersial pertama yang dapat dioperasikan pada suhu kamar.
* 1977 Perusahaan telepon memulai penggunaan serat optik yang membawa lalu lintas telepon. GTE membuka jalur antara Long Beach dan Artesia, California, yang menggunakan transmisi LED. Bell Labs mendirikan sambungan yang sama pada sistem telepon di Chicago dengan jarak 1,5 mil di bawah tanah yang menghubungkan 2 switching station.
* 1980 Industri serat optik benar-benar sudah berkibar, sambungan serat optik telah ada di kota kota besar di Amerika, AT&T mengumumkan akan menginstal jaringan serat optik yang menghubungkan kota kota antara Boston dan Washington D.C., kemudian dua tahun kemudian MCI mengumumkan untuk melakukan hal yang sama. Raksasa-raksasa elektronik macam ITT atau STL mulai memainkan peranan dalam mendalami riset-riset serat optik.
* 1987 David Payne dari Universitas Southampton memperkenalkan optical amplifiers yang dikotori (dopped) oleh elemen erbium, yang mampu menaikan sinyal cahaya tanpa harus mengkonversikan terlebih dahulu ke dalam energi listrik.
* 1988 Kabel Translantic yang pertama menggunakan serat kaca yang sangat transparan, dan hanya memerlukan repeater untuk setiap 40 mil.
* 1991 Emmanuel Desurvire dari Bell Laboratories serta David Payne dan P. J. Mears dari Universitas Southampton mendemontrasikan optical amplifiers yang terintegrasi dengan kabel serat optik tersebut. Dengan keuntungannya adalah dapat membawa informasi 100 kali lebih cepat dari pada kabel dengan penguat elektronik (electronic amplifier).
* 1996 TPC-5 merupakan jenis kabel serat optik yang pertama menggunakan penguat optik. Kabel ini melewati samudera pasifik mulai dari San Luis Obispo, California, ke Guam, Hawaii, dan Miyazaki, Jepang, dan kembali ke Oregon coast dan mampu untuk menangani 320,000 panggilan telepon.
* 1997 Serat optik menghubungkan seluruh dunia, Link Around the Globe (FLAG) menjadi jaringan kabel terpanjang di seluruh dunia yang menyediakan infrastruktur untuk generasi internet terbaru.
Sistem Komunikasi Serat Optik (SKSO)
Berdasarkan penggunaannya maka SKSO dibagi atas beberapa generasi yaitu :
[sunting] Generasi pertama (mulai 1975)
Sistem masih sederhana dan menjadi dasar bagi sistem generasi berikutnya, terdiri dari : alat encoding : mengubah input (misal suara) menjadi sinyal listrik transmitter : mengubah sinyal listrik menjadi sinyal gelombang, berupa LED dengan panjang gelombang 0,87 mm. serat silika : sebagai penghantar sinyal gelombang repeater : sebagai penguat gelombang yang melemah di perjalanan receiver : mengubah sinyal gelombang menjadi sinyal listrik, berupa fotodetektor alat decoding : mengubah sinyal listrik menjadi output (misal suara) Repeater bekerja melalui beberapa tahap, mula-mula ia mengubah sinyal gelombang yang sudah melemah menjadi sinyal listrik, kemudian diperkuat dan diubah kembali menjadi sinyal gelombang. Generasi pertama ini pada tahun 1978 dapat mencapai kapasitas transmisi sebesar 10 Gb.km/s.
[sunting] Generasi kedua (mulai 1981)
Untuk mengurangi efek dispersi, ukuran teras serat diperkecil agar menjadi tipe mode tunggal. Indeks bias kulit dibuat sedekat-dekatnya dengan indeks bias teras. Dengan sendirinya transmitter juga diganti dengan diode laser, panjang gelombang yang dipancarkannya 1,3 mm. Dengan modifikasi ini generasi kedua mampu mencapai kapasitas transmisi 100 Gb.km/s, 10 kali lipat lebih besar daripada generasi pertama.
[sunting] Generasi ketiga (mulai 1982)
Terjadi penyempurnaan pembuatan serat silika dan pembuatan chip diode laser berpanjang gelombang 1,55 mm. Kemurnian bahan silika ditingkatkan sehingga transparansinya dapat dibuat untuk panjang gelombang sekitar 1,2 mm sampai 1,6 mm. Penyempurnaan ini meningkatkan kapasitas transmisi menjadi beberapa ratus Gb.km/s.
[sunting] Generasi keempat (mulai 1984)
Dimulainya riset dan pengembangan sistem koheren, modulasinya yang dipakai bukan modulasi intensitas melainkan modulasi frekuensi, sehingga sinyal yang sudah lemah intensitasnya masih dapat dideteksi. Maka jarak yang dapat ditempuh, juga kapasitas transmisinya, ikut membesar. Pada tahun 1984 kapasitasnya sudah dapat menyamai kapasitas sistem deteksi langsung. Sayang, generasi ini terhambat perkembangannya karena teknologi piranti sumber dan deteksi modulasi frekuensi masih jauh tertinggal. Tetapi tidak dapat disangkal bahwa sistem koheren ini punya potensi untuk maju pesat pada masa-masa yang akan datang.
[sunting] Generasi kelima (mulai 1989)
Pada generasi ini dikembangkan suatu penguat optik yang menggantikan fungsi repeater pada generasi-generasi sebelumnya. Sebuah penguat optik terdiri dari sebuah diode laser InGaAsP (panjang gelombang 1,48 mm) dan sejumlah serat optik dengan doping erbium (Er) di terasnya. Pada saat serat ini disinari diode lasernya, atom-atom erbium di dalamnya akan tereksitasi dan membuat inversi populasi*, sehingga bila ada sinyal lemah masuk penguat dan lewat di dalam serat, atom-atom itu akan serentak mengadakan deeksitasi yang disebut emisi terangsang (stimulated emission) Einstein. Akibatnya sinyal yang sudah melemah akan diperkuat kembali oleh emisi ini dan diteruskan keluar penguat. Keunggulan penguat optik ini terhadap repeater adalah tidak terjadinya gangguan terhadap perjalanan sinyal gelombang, sinyal gelombang tidak perlu diubah jadi listrik dulu dan seterusnya seperti yang terjadi pada repeater. Dengan adanya penguat optik ini kapasitas transmisi melonjak hebat sekali. Pada awal pengembangannya hanya dicapai 400 Gb.km/s, tetapi setahun kemudian kapasitas transmisi sudah menembus harga 50 ribu Gb.km/s.
[sunting] Generasi keenam
Pada tahun 1988 Linn F. Mollenauer memelopori sistem komunikasi soliton. Soliton adalah pulsa gelombang yang terdiri dari banyak komponen panjang gelombang. Komponen-komponennya memiliki panjang gelombang yang berbeda hanya sedikit, dan juga bervariasi dalam intensitasnya. Panjang soliton hanya 10-12 detik dan dapat dibagi menjadi beberapa komponen yang saling berdekatan, sehingga sinyal-sinyal yang berupa soliton merupakan informasi yang terdiri dari beberapa saluran sekaligus (wavelength division multiplexing). Eksperimen menunjukkan bahwa soliton minimal dapat membawa 5 saluran yang masing-masing membawa informasi dengan laju 5 Gb/s. Cacah saluran dapat dibuat menjadi dua kali lipat lebih banyak jika dibunakan multiplexing polarisasi, karena setiap saluran memiliki dua polarisasi yang berbeda. Kapasitas transmisi yang telah diuji mencapai 35 ribu Gb.km/s.
Cara kerja sistem soliton ini adalah efek Kerr, yaitu sinar-sinar yang panjang gelombangnya sama akan merambat dengan laju yang berbeda di dalam suatu bahan jika intensitasnya melebihi suatu harga batas. Efek ini kemudian digunakan untuk menetralisir efek dispersi, sehingga soliton tidak akan melebar pada waktu sampai di receiver. Hal ini sangat menguntungkan karena tingkat kesalahan yang ditimbulkannya amat kecil bahkan dapat diabaikan. Tampak bahwa penggabungan ciri beberapa generasi teknologi serat optik akan mampu menghasilkan suatu sistem komunikasi yang mendekati ideal, yaitu yang memiliki kapasitas transmisi yang sebesar-besarnya dengan tingkat kesalahan yang sekecil-kecilnya yang jelas, dunia komunikasi abad 21 mendatang tidak dapat dihindari lagi akan dirajai oleh teknologi serat optik.
[sunting] Kelebihan Serat Optik
Dalam penggunaan serat optik ini, terdapat beberapa keuntungan antara lain[3] :
1. Lebar jalur besar dan kemampuan dalam membawa banyak data, dapat memuat kapasitas informasi yang sangat besar dengan kecepatan transmisi mencapai gigabit-per detik dan menghantarkan informasi jarak jauh tanpa pengulangan
2. Biaya pemasangan dan pengoperasian yang rendah serta tingkat keamanan yang lebih tinggi
3. Ukuran kecil dan ringan, sehingga hemat pemakaian ruang
4. Imun, kekebalan terhadap gangguan elektromagnetik dan gangguan gelombang radio
5. Non-Penghantar, tidak ada tenaga listrik dan percikan api
6. Tidak berkarat
[sunting] Kabel Serat Optik
Secara garis besar kabel serat optik terdiri dari 2 bagian utama, yaitu cladding dan core [4]. Cladding adalah selubung dari inti (core). Cladding mempunyai indek bias lebih rendah dari pada core akan memantulkan kembali cahaya yang mengarah keluar dari core kembali kedalam core lagi.
Bagian-bagian serat optik jenis single mode
Dalam aplikasinya serat optik biasanya diselubungi oleh lapisan resin yang disebut dengan jacket, biasanya berbahan plastik. Lapisan ini dapat menambah kekuatan untuk kabel serat optik, walaupun tidak memberikan peningkatan terhadap sifat gelombang pandu optik pada kabel tersebut. Namun lapisan resin ini dapat menyerap cahaya dan mencegah kemungkinan terjadinya kebocoran cahaya yang keluar dari selubung inti. Serta hal ini dapat juga mengurangi cakap silang (cross talk) yang mungkin terjadi[2].
Pembagian serat optik dapat dilihat dari 2 macam perbedaan :
1. Berdasarkan mode yang dirambatkan[5] :
* Single mode : serat optik dengan inti (core) yang sangat kecil (biasanya sekitar 8,3 mikron), diameter intinya sangat sempit mendekati panjang gelombang sehingga cahaya yang masuk ke dalamnya tidak terpantul-pantul ke dinding selongsong (cladding). Bahagian inti serat optik single-mode terbuat dari bahan kaca silika (SiO2) dengan sejumlah kecil kaca Germania (GeO2) untuk meningkatkan indeks biasnya. Untuk mendapatkan performa yang baik pada kabel ini, biasanya untuk ukuran selongsongnya adalah sekitar 15 kali dari ukuran inti (sekitar 125 mikron). Kabel untuk jenis ini paling mahal, tetapi memiliki pelemahan (kurang dari 0.35dB per kilometer), sehingga memungkinkan kecepatan yang sangat tinggi dari jarak yang sangat jauh. Standar terbaru untuk kabel ini adalah ITU-T G.652D, dan G.657[6].
* Multi mode : serat optik dengan diameter core yang agak besar yang membuat laser di dalamnya akan terpantul-pantul di dinding cladding yang dapat menyebabkan berkurangnya bandwidth dari serat optik jenis ini.
2. Berdasarkan indeks bias core[3] :
* Step indeks : pada serat optik step indeks, core memiliki indeks bias yang homogen.
* Graded indeks : indeks bias core semakin mendekat ke arah cladding semakin kecil. Jadi pada graded indeks, pusat core memiliki nilai indeks bias yang paling besar. Serat graded indeks memungkinkan untuk membawa bandwidth yang lebih besar, karena pelebaran pulsa yang terjadi dapat diminimalkan.
Kabel serat optik
[sunting] Pelemahan
Pelemahan (Attenuation) cahaya sangat penting diketahui terutama dalam merancang sistem telekomunikasi serat optik itu sendiri. Pelemahan cahaya dalam serat optik adalah adanya penurunan rata-rata daya optik pada kabel serat optik, biasanya diekspresikan dalam decibel (dB) tanpa tanda negatif. Berikut ini beberapa hal yang menyumbang kepada pelemahan cahaya pada serat optik[7]:
1. Penyerapan (Absorption)
Kehilangan cahaya yang disebabkan adanya kotoran dalam serat optik.
2. Penyebaran (Scattering)
3. Kehilangan radiasi (radiative losses)
Reliabilitas dari serat optik dapat ditentukan dengan satuan BER (Bit error rate). Salah satu ujung serat optik diberi masukan data tertentu dan ujung yang lain mengolah data itu. Dengan intensitas laser yang rendah dan dengan panjang serat mencapai beberapa km, maka akan menghasilkan kesalahan. Jumlah kesalahan persatuan waktu tersebut dinamakan BER. Dengan diketahuinya BER maka, Jumlah kesalahan pada serat optik yang sama dengan panjang yang berbeda dapat diperkirakan besarnya.
[sunting] Kode warna pada kabel serat optik
[sunting] Selubung luar
Dalam standarisasinya kode warna dari selubung luar (jacket) kabel serat optik jenis Patch Cord adalah sebagai berikut:
Warna selubung luar/jacket Artinya
Kuning serat optik single-mode
Oren serat optik multi-mode
Aqua Optimal laser 10 giga 50/125 mikrometer serat optik multi-mode
Abu-Abu Kode warna serat optik multi-mode, yang tidak digunakan lagi
Biru Kadang masih digunakan dalam model perancangan
[sunting] Konektor
Pada kabel serat optik, sambungan ujung terminal atau disebut juga konektor, biasanya memiliki tipe standar seperti berikut:
1. FC (Fiber Connector): digunakan untuk kabel single mode dengan akurasi yang sangat tinggi dalam menghubungkan kabel dengan transmitter maupun receiver. Konektor ini menggunakan sistem drat ulir dengan posisi yang dapat diatur, sehingga ketika dipasangkan ke perangkat lain, akurasinya tidak akan mudah berubah.
2. SC (Subsciber Connector): digunakan untuk kabel single mode, dengan sistem dicabut-pasang. Konektor ini tidak terlalu mahal, simpel, dan dapat diatur secara manual serta akurasinya baik bila dipasangkan ke perangkat lain.
3. ST (Straight Tip): bentuknya seperti bayonet berkunci hampir mirip dengan konektor BNC. Sangat umum digunakan baik untuk kabel multi mode maupun single mode. Sangat mudah digunakan baik dipasang maupun dicabut.
4. Biconic: Salah satu konektor yang kali pertama muncul dalam komunikasi fiber optik. Saat ini sangat jarang digunakan.
5. D4: konektor ini hampir mirip dengan FC hanya berbeda ukurannya saja. Perbedaannya sekitar 2 mm pada bagian ferrule-nya.
6. SMA: konektor ini merupakan pendahulu dari konektor ST yang sama-sama menggunakan penutup dan pelindung. Namun seiring dengan berkembangnya ST konektor, maka konektor ini sudah tidak berkembang lagi penggunaannya.
7. E200
Selanjutnya jenis-jenis konektor tipe kecil:
1. LC
2. SMU
3. SC-DC
Selain itu pada konektor tersebut biasanya menggunakan warna tertentu dengan maksud sebagai berikut:
Warna Konektor Arti Keterangan
Biru Physical Contact (PC), 0° yang paling umum digunkan untuk serat optik single-mode.
Hijau Angle Polished (APC), 8° sudah tidak digunakan lagi untuk serat optik multi-mode
Hitam Physical Contact (PC), 0°
Abu-abu, Krem Physical Contact (PC), 0° serat optik multi-mode
Putih Physical Contact (PC), 0°
Merah Penggunaan khusus
Software dan Hardware Jaringan
Sofware untuk jaringan adalah .
Perangkat lunak yang mendukung terbangun nya jaringan komputer....
baik LAN,MAN, dan WAN.
1. Sistem operasi jaringan
Os jaringan yang muncul pertama kali adalah SO Unix pada tahun 1969 diperusahaan AT & T. Sekarang sudah banyak sistem operasi jaringan bahkan Microsoft mempunyai sistem operasi yang memiliki rancangan dasar seperti unix yaitu Windows NT. Syarat utama suatu OS dapat menjamin SO jaringan adalah :
- Stabil
- Aman
- Mendukung jaringan secara Native
- Multi User
- Dapat melakukan operasi multitasking
- Dapat mendukung penggunaan hardware dalam skala besar
2. Protocol
Protocol dapat disebut bahasa komunikasi antar jaringan komputer, di bawah ini macam - macam protocol:
a. Net Beui
Net Beui merupakan protocol yang banyak digunakan dalam jaringan lokal berbasis SO windows. Protocol ini sangat baik dan cepat untuk bersharing data namun protocol ini tidak dapat dirouting.
b. IPx & SPx ( Internetwork paket exchange / Sequnce paket exchange )Protocol hampir sama bahkan mirip dengan NetBeui hanya saja perbedaanya protocol ini dapat di routing jadi dapat memungkinkan terjadinya MAN.
c. Protokol yang dikembangkan oleh OSI / ISOProtocol ini sudah digunakan oleh beberapa institusi, sayangnya segala informasi tantang protocol ini harus debeli melaui ISO dan hal ini yang menyebabkan perkembangan ISO'OSI menjadi Lambat.
d. TCP / IP ( Transmition Control Protocol / Internet Protocol )TCP / IP adalah protocol yang digunakan di jaringan global karena memiliki sistem pengalamatan yang baik dan memiliki sistem pengecekan data. saat ini terdapat 2 versi TCP/IP yang berbeda dalam sistem penomoran, yaitu IPv4 ( 32 bit ) dan IPv6 ( 128 bit ).
Ciri - ciri yang terdapat di protol TCP/IP adalah :
- standard protocol TCP/IP dalam bentuk RFC dapat diambil oleh siapapun tanpa biaya.
- tidak tergantung pada sistem operasi atau hardware tertentu.
- pengembangannya berdasarkan consensus dan tidak tergantung pada vendor tertentu
- dapat digunakan hampir di semua perangkat transmisi
- pengalamatan bersifat unix dalam skala global
- memiliki banyak layanan dan bisa ditetapkan pada internetwork
Dalam dunia internet tidak ada suatu badanpun yang berhak mengatur jalannya internet secara umum. Ada lembaga khusus yang menangani protocol yaitu :
- Internet society, bertugas mendukung dan mempromosikan pertumbuhan internet sebagai sarana komunikasi untuk riset.
- Internet Architecture Board ( IAB ), badan penasihat teknis bagi internet society, IAB mempunyai wewenang untuk menerbitkan dokumen standar Internet.
- Internet Egineering TaskForce ( IETF ), badan yang berorientasi membentuk standar internet. Badan ini dibagi menjadi 9 kelompok, masing - masing kelompok kerja tersebut adalah: kelompok kerja routing, aplikasi, addresing, keamanan komputer dan lain- lain.
- Internet Research Task Force ( IRTF ), lembaga untuk pemilihan standarisasi dalam jangka panjang.
sumber: republiklinux.blogspot.com
Temukan lainnya di : Bisnis & Pasang Iklan: Iklan & Jasa - Iklan Baris & Iklan Gratis – Indonesia dan juga Pameran Komputer - Toko & Pusat Komputer - Belajar & Kursus Komputer - Permainan & Game Online - Forum & Komunitas IT - Promo IT - Perbaikan & Pemeliharaan - Sistem Jaringan - Pemrograman - Desain Web - Web Hosting Sumber
Hardware Jaringan adalah...
Perangkat keras yang mendukung membangun jaringan pada PC.....
 Untuk menghubungkan kabel UTP diperlukan konektor RJ-45 atau sejenis jack yang bentuknya mirip dengan jack kabel telepon namun memiliki lebih banyak lubang kabel. Konektor tersebut dipasang di kedua ujung kabel dengan peralatan Tang khusus UTP. Namun jika belum bisa memasangnya, Anda dapat meminta sekaligus pemasang-an pada saat membeli kabel UTP
 Ada beberapa jenis kabel yang digunakan dalam jaringan network, namun yang paling banyak dipakai pada private network/Local Area Network saat ini adalah kabel UTP.
 ADSL adalah type modem untuk penggunaan accses internet kecepatan tinggi. Umumnya modem ADSL merupakan integrasi dari modem, firewall dan ethernet switch serta router dan mungkin juga dengan transiever. Modem ADSL bekerja pada frekwensi yang berbeda dengan frekwensi yang digunakan dalam percakapan telephon sehingga saluran telephon dapat digunakan untuk percapapan bersamaan dengan penggunaan transmisi data melelalui modem ADSL.

Perangkat lunak yang mendukung terbangun nya jaringan komputer....
baik LAN,MAN, dan WAN.
1. Sistem operasi jaringan
Os jaringan yang muncul pertama kali adalah SO Unix pada tahun 1969 diperusahaan AT & T. Sekarang sudah banyak sistem operasi jaringan bahkan Microsoft mempunyai sistem operasi yang memiliki rancangan dasar seperti unix yaitu Windows NT. Syarat utama suatu OS dapat menjamin SO jaringan adalah :
- Stabil
- Aman
- Mendukung jaringan secara Native
- Multi User
- Dapat melakukan operasi multitasking
- Dapat mendukung penggunaan hardware dalam skala besar
2. Protocol
Protocol dapat disebut bahasa komunikasi antar jaringan komputer, di bawah ini macam - macam protocol:
a. Net Beui
Net Beui merupakan protocol yang banyak digunakan dalam jaringan lokal berbasis SO windows. Protocol ini sangat baik dan cepat untuk bersharing data namun protocol ini tidak dapat dirouting.
b. IPx & SPx ( Internetwork paket exchange / Sequnce paket exchange )Protocol hampir sama bahkan mirip dengan NetBeui hanya saja perbedaanya protocol ini dapat di routing jadi dapat memungkinkan terjadinya MAN.
c. Protokol yang dikembangkan oleh OSI / ISOProtocol ini sudah digunakan oleh beberapa institusi, sayangnya segala informasi tantang protocol ini harus debeli melaui ISO dan hal ini yang menyebabkan perkembangan ISO'OSI menjadi Lambat.
d. TCP / IP ( Transmition Control Protocol / Internet Protocol )TCP / IP adalah protocol yang digunakan di jaringan global karena memiliki sistem pengalamatan yang baik dan memiliki sistem pengecekan data. saat ini terdapat 2 versi TCP/IP yang berbeda dalam sistem penomoran, yaitu IPv4 ( 32 bit ) dan IPv6 ( 128 bit ).
Ciri - ciri yang terdapat di protol TCP/IP adalah :
- standard protocol TCP/IP dalam bentuk RFC dapat diambil oleh siapapun tanpa biaya.
- tidak tergantung pada sistem operasi atau hardware tertentu.
- pengembangannya berdasarkan consensus dan tidak tergantung pada vendor tertentu
- dapat digunakan hampir di semua perangkat transmisi
- pengalamatan bersifat unix dalam skala global
- memiliki banyak layanan dan bisa ditetapkan pada internetwork
Dalam dunia internet tidak ada suatu badanpun yang berhak mengatur jalannya internet secara umum. Ada lembaga khusus yang menangani protocol yaitu :
- Internet society, bertugas mendukung dan mempromosikan pertumbuhan internet sebagai sarana komunikasi untuk riset.
- Internet Architecture Board ( IAB ), badan penasihat teknis bagi internet society, IAB mempunyai wewenang untuk menerbitkan dokumen standar Internet.
- Internet Egineering TaskForce ( IETF ), badan yang berorientasi membentuk standar internet. Badan ini dibagi menjadi 9 kelompok, masing - masing kelompok kerja tersebut adalah: kelompok kerja routing, aplikasi, addresing, keamanan komputer dan lain- lain.
- Internet Research Task Force ( IRTF ), lembaga untuk pemilihan standarisasi dalam jangka panjang.
sumber: republiklinux.blogspot.com
Temukan lainnya di : Bisnis & Pasang Iklan: Iklan & Jasa - Iklan Baris & Iklan Gratis – Indonesia dan juga Pameran Komputer - Toko & Pusat Komputer - Belajar & Kursus Komputer - Permainan & Game Online - Forum & Komunitas IT - Promo IT - Perbaikan & Pemeliharaan - Sistem Jaringan - Pemrograman - Desain Web - Web Hosting Sumber
Hardware Jaringan adalah...
Perangkat keras yang mendukung membangun jaringan pada PC.....
Terminal
Terdapat lima jenis terminal dan keyboard adalah terminal yang umum dan paling populer.
Terminal Keyboard adalah terminal input yang sangat populer diantara pemakai komputer. User dapat menggunakan keyboard mengentri data, memberikan intruksi tertentu untuk menerbitkan laporan dsb.
Terminal Telephone Tombol : komputer juga dapat dilengkapi dengan alat respon audio. Dapat mengirimkan pesan yang dapat didengar oleh pemakai di telephone tombol. Penekanan tombol digunakan untuk mengirimkan data dan intruksi ke komputer.
Terminal Titik penjualan (point of sale) Kita juga dapat melihat bagaimana pembaca charakter optik digunakan pada pasar swalayan. Terminal ini menyediakan cara memasukan data transaksi ke dalam database pada saat penjuala (point of sale). Karena alasan tersebut terminal ini dinamakan terminal Point of sale (POS)
Terminal Pengumpul Data. Suatau jenis khusus terminal dirancang untuk digunakan oleh pekerja pabrik. Alat yang dikenal sebagai terminal pengumpul data (data collection terminal) digunakan untuk mengumpulkan data, menjelasakan kehadiran dan kinerja kerja pegawai. Alat OCR digunakan untuk membaca charakter dan dokument yang menyertai pekerjaan yang berjalan di dalam pabrik.
Terminal khusus yaitu terminal yang dirancang khusus untuk keperlua tertentu seperti cash register yang dilengkapi dengan tombol-tombol khusus. Satu tombol untuk satu jenis penjual
NIC (Network Interface Card)
Kartu jaringan atau Lan card dipasang pada setiap komputer yang akan dihubungkan ke suatu jaringan  computer. Banyak jenis dan merk kartu jaringan yang tersedia di pasar, namun beberapa hal pokok yang perlu diketahui dari kartu jaringan yaitu type kartu ISA atau PCI dengan kecepatan 10 atau 10/100 Mbps, harus disesuaikan dengan tipe Ethernet HUB atau switching yang akan digunakan, jenis protocol dan jenis kabel yang didukungnya disamping itu juga mengesampingkan kwalitas produk. Komputer jenis terbaru tidak dilengkapi dengan slot ISA bahkan Network Interface umumnya merupakan Onboard system artinya sudah tersedia pada mainboard sehingga tidak perlu lagi dipasang Lan Card
 computer. Banyak jenis dan merk kartu jaringan yang tersedia di pasar, namun beberapa hal pokok yang perlu diketahui dari kartu jaringan yaitu type kartu ISA atau PCI dengan kecepatan 10 atau 10/100 Mbps, harus disesuaikan dengan tipe Ethernet HUB atau switching yang akan digunakan, jenis protocol dan jenis kabel yang didukungnya disamping itu juga mengesampingkan kwalitas produk. Komputer jenis terbaru tidak dilengkapi dengan slot ISA bahkan Network Interface umumnya merupakan Onboard system artinya sudah tersedia pada mainboard sehingga tidak perlu lagi dipasang Lan Card
Sesuai dengan besarnya tingkat kebutuhan akan jaringan komputer, sudah banyak mainboard komputer jenis terbaru dilengkapi kartu jaringan secara on board. Kwalitasnya bagus namun penulis berpendapat lebih baik menggunakan kartu jaringan yang terpisah. Salah satu keuntungannya adalah dapat memilih merk tertentu dan mudah diganti apabila terjadi kerusakan.
Hub atau Concentrator
Hub adalah perangkat jaringan yang terdiri dari banyak port untuk menghubungkan Node atau titik  sehingga membentuk jaringan yang saling terhubung dalam topologi star. Jika jumlah port yang tersedia tidak cukup untuk menghubungkan semua komputer yang akan dihubungkan ke dalam satu jaringan dapat digunakan beberapa hub yang dihubungkan secara up-link.
 sehingga membentuk jaringan yang saling terhubung dalam topologi star. Jika jumlah port yang tersedia tidak cukup untuk menghubungkan semua komputer yang akan dihubungkan ke dalam satu jaringan dapat digunakan beberapa hub yang dihubungkan secara up-link.
Port yang tersedia biasanya sampai 8, 16, 24 atau lebih banyak sesuai kebutuhan Anda. Untuk kecepatan, Anda dapat menggunakan HUB 10 atau Switch 10/100. Sebaiknya menggunakan 10/100 karena dapat digunakan untuk jaringan berkecepatan maksimal 10 atau 100. Hub ada yang mendukung pemggunaan kabel coax yang menukung topologi BUS dan UTP yang mendukung topologi STAR. Namun type terbaru cenderung hanya menyediakan dukungan untuk penggunaan kabel UTP.
Konektor UTP (RJ-45)
 Untuk menghubungkan kabel UTP diperlukan konektor RJ-45 atau sejenis jack yang bentuknya mirip dengan jack kabel telepon namun memiliki lebih banyak lubang kabel. Konektor tersebut dipasang di kedua ujung kabel dengan peralatan Tang khusus UTP. Namun jika belum bisa memasangnya, Anda dapat meminta sekaligus pemasang-an pada saat membeli kabel UTP
Kabel UTP
 Ada beberapa jenis kabel yang digunakan dalam jaringan network, namun yang paling banyak dipakai pada private network/Local Area Network saat ini adalah kabel UTP.
Bridge
Bridge digunakan untuk menghubungan antar jaringan yang mempunyai protokol yang sama. Hasil akhirnya adalah jaringan logis tunggal. Bridge juga dapat digunakan jaringan yang mempunyai media fisik yang berbeda. Contoh jaringan yang menggunakan fiber obtik dengan jaringan yang menggunakan coacial.
Bridge mempelajari alamat tujuan lalulintas yang melewatinya dan mengarahkan ke tujuan. Juga digunakan untuk menyekat jaringan. Jika jaringan diperlambat dengan adanya lalulintas yang penuh maka jaringan dapat dibagi menjadi dua kesatuan yang lebih kecil.
Switch
Merupakan pengembangan dari konsep Bridge. Ada dua arsitektur dasar yang digunakan pada switch, yaitu cut-through dan store and forward. Switch cut-through mempunyai kelebihan di sisi kecepatan karena ketika sebuah paket datang, switch hanya memperhatikan alamat tujuan sebelum diteruskan ke segmen tijuannya, sedangkan switch store and forward merupakan kebalikannya. Switch ini menerima dan memeriksa seluruh isi paket sebelum meneruskannya ke tujuan dan untuk memeriksa satu paket merlukan waktu, tetapi proses ini memungkinkan switch mengetahui adanya kerusakan pada paket data dan mencegahnya agar tidak mengganggu jaringan.
Dengan Swith terdapat beberapa kelebihan karena semua segmen jaringan memiliki bandwidth 10 Mbps penuh. Tidak terbagi seperti share network pada penggunaan Hub.
Cluster Control Unit
Cluster Control Unit membangun hubungan antara terminal yang dikendalikannya dengan perlatan-peralatan dan jaringan. Alat ini memungkinkan beberapa terminal berbagi satu printer atau mengakses beberapa komputer melalui jaringan yang bebeda. Cluster Control Unit dapat pula mengerjakan pemeriksaan kesalahan dan pengubahan kode.
Multiplexer
Saat beberapa terminal harus berbagi satu saluran pada saat yang sama, multiplexer dapat ditambahkan pada tiap ujung. Multiplexer adalah suatu alat yang memungkinkan pengiriman dan penerimaan bebrpa pesan secara serentak. Penambahan multiplexer berdampak seperti mengubah jalan satu jalur menjadi jalur bebas hambatan dengan beberapa jalur.
Pengaturan nomor port dan protokol yang mengirim data pada modul sofware yang benar didalam host.
Front-end Processor
Front-end Processor menangani lalulintas Jaringan komputer yang masuk dan keluar dari host komputer. Kedua komputer tersebut dapat merupakan jenis apapun, tetapi configurasi yang umum terdiri dari sejenis komputer mini khusus yang berfungsi sebagai front-end processor dan sebuah mainframe yang menjadi host.
Front-end Processor berfungsi sebagai unit input dari host dengan mengumpuklkan pesan-pesan yang masuk dan menyiapkan data bagi host. Front-end Processor juga berfungsi sebagai unit output dari host dengan menerima pesan-pesan untuk transmisi ke terminal.
Walau kecepatan transmisi antara saluran dan front end Processor relatif lambat ( dalam banyak kasus bit-bit ditransmisikan secara serial ) kecepatan tarnsmisi front-end processor dengan host dapat berlangsung secara cepat ( beberapa bit ditransmisikan secara paralel).
Sebagian front-end processor melakukan message switching dengan mengatur rute (routing) pesan dari suatu terminal ke yang lain tanpa melibatkan host. Jika karena suatu hal terminal penerima tidak dapat menerima pesan (mungkin sedangan digunakan atau rusak) front-end processor dapat menyimpan pesan tersebut dalam penyimpanan sekunder dan mengirimkannya nanti. Kemampuan ini disebut simpan dan teruskan (store and forward).
Host
Host mengerjakan pemrosesan data untuk jaringan . Pesan-pesan yang masuk ditangani dengan cara yang sama dengan data yang di terima dari unit unit jenis apapun. Setelah pemrosesan pesan dapat ditransmisikan kembali ke front-end processor untuk routing.
Router
Router tidak mempunyai kemampuan untuk mempelajari, namun dapat menentukan path (alur) data antara dua jaringan yang paling eficien. Router beroperasi pada lapisan Network (lapisan ketiga OSI.). Router tidak mempedulikan topologi dan tingkat acces yang digunakan oleh jaringan. Karena ia beroperasi pada lapisan jaringan. Ia tidak dihalangi oleh media atau protokol komunikasi. Bridge mengetahui tujuan ahir paket data, Router hanya mengetahui dimana router berikutnya ditempatkan. Ia dapat digunakan untuk menghubungkan jaringan yang menggunakan protokol tingkat tinggi yang sama.
Jika paket data tiba pada router, ia menentukan rute yang terbaik bagi paket dengan mengadakan pengecekan pada tabel router. Ia hanya melihat hanya melihat paket yang dikirimkan kepadanya oleh router sebelumnya.
Brouter
Adalah yang menggabungkan teknologi bridge dan router. Bahkan secara tidak tepat seringkali disebut sebagai router multiprotokol. Walau pada kenyataannya ia lebih rumit dari pada apa yang disebut router multiprotokol yang sebenarnya.
Getway
Gateway dilengkapi dengan lapisan 6 atau 7 yang mendukung susunan protokol OSI. Ia adalah metode penyambungan jaringan ke jaringan dan jaringan ke host yang paling canggih. Gateway dapat digunakan untuk menghubungkan jaringan yang mempunyai arsitektur berbeda misalnya PC berdasarkan Novell dengan jaringan SNA atau Ethernet
Modem
Satu-satunya saat modem tidak diperlukan adalah saat telephone tombol digunakan sebagai terminal. Semua saluran jaringan komputer lain memerlukan modem pada tiap ujungnya. Modem dirancang untuk beroperasi pada kecepatan tertentu biasanya 300, 1200, 2400, 4800 atau 96000 bit per detik dan seterusnya kecepatan modem menentukan kecepatan transmisi data.
 ADSL adalah type modem untuk penggunaan accses internet kecepatan tinggi. Umumnya modem ADSL merupakan integrasi dari modem, firewall dan ethernet switch serta router dan mungkin juga dengan transiever. Modem ADSL bekerja pada frekwensi yang berbeda dengan frekwensi yang digunakan dalam percakapan telephon sehingga saluran telephon dapat digunakan untuk percapapan bersamaan dengan penggunaan transmisi data melelalui modem ADSL.
Radio
Transmisi data juga dilakukan melalui frekwensi radio seperti yang digunalan pada jaringan perbankan, Travel, warnet. Peralatan ini masih dikuasai perusahaan penyedia layanan public (provider) seperti PT Lintas Artha, Indosat, Telkomsel. Fren. Untuk lingkup lebih kecil tersedia werless untuk pembuatan jaringan lokal tanpa kabel. Misalnya dengan Modem ADSL yang dilengkapi dengan werless router dapat digunakan untuk jaringngan lokal pada ruangan. Hanya saja kemampuan werles tidak dapat atau terganggu oleh partisi terutama partisi beton. sehingga tidak efektif digunakan untuk jaringgan lokal suatu perusahaan dimana client computer tersebar di dalam ruangan tertutup.Sumber

Instalasi Paket Di linux
Instalasi di linux meskipun sebenarnya tidak terlalu sulit, terkadang menjadi masalah bagi pengguna baru (pemula). Tidak seperti di Windows yang biasanya paket instalasi mempunyai extensi .EXE atau .MSI, cara instalasinya pun tinggal next, next, next.. dan viola.. program pun terinstal.
Pada edisi tips trik kali ini, akan dijelaskan bagaimana menginstal paket-paket di linux agar paket tersebut dapat terinstal dengan baik dikomputer. Setiap paket mempunyai teknik teknik yang berbeda-beda, tergantung jenis paket tersebut. Secara umum ekstensi paket-paket instalasi di linux antara lain .DEB, .RPM, .BIN, .RUN, .SH, .TAR.GZ, .TAR.BZ2
1. Paket .DEB
Paket ini biasanya dikhususkan bagi pengguna Linux Debian, Mepis, Ubuntu, Kubuntu, Edubuntu, Xubuntu. Cara instalasi paket ini, boleh di bilang mudah, karena cukup klik dua kali pada paket tersebut, kemudian jendela instalasipun akan terbuka.
2. Paket .RPM
Paket ini biasanya dikhususkan bagi pengguna Linux Red Hat, Fedora, CentOS, Mandriva, SUSE. Instalasi paket ini boleh dibilang susah-susah gampang, ada beberapa teknik tapi yang paling sederhana adalah dengan menggunakan perintah :
# rpm -ivh nama_file.rpm
3. Paket .BIN
Paket ini merupakan paket instalasi untuk semua jenis linux. Cara instalasinya dapat dilakukan dengan menggunakan perintah di konsol linux. Jangan lupa login terlebih dahulu sebagai root, berikut caranya
a) Ubah file.bin agar dapat di eksekusi dengan menggunakan perintah
# chmod +x nama_file.bin
b) kemudian instal dengan menggunakan perintah
# ./nama_file.bin
4. Paket .RUN
Sama seperti paket .bin, paket ini merupakan paket untuk semua jenis linux, Caranya cukup dengan mengetikkan perintah dibawah ini di konsol linux :
./nama_file.run
5. Paket .RUN
Paket dengan extensi sh adalah file script yang isinya text file ASCII. file bash script ini biasanya hanya berisi kumpulan-kumpulan perintah. Cara menjalankannya :
a) Ubah file.sh agar dapat di eksekusi dengan menggunakan perintah
# chmod +x nama_file.sh
b) kemudian instal dengan menggunakan perintah
# sh nama_file.bin atau ./namafile.sh
6. Paket .TAR.GZ & .TAR.BZ2
Paket .TAR.GZ & .TAR.BZ2 itu merupakan hasil dari sebuah file kompresi. seperti rar atau zip di windows, cara instalasinya :
a) Ekstrak file dengan mengetikkan perintah sebagai berikut :
# tar xvzf nama_file.tar.gz atau tar xvjf nama_file.tar.bz2
b) Kemudian masuk ke direktori paket yang telah diinstal
# cd package
c) Kemudian konfigurasi paket dengan perintah
# ./configure
d) kemudian compile paket tersebut dengan perintah
# make
e) terakhir instal paket tersebut
# make install
Sumber
Pada edisi tips trik kali ini, akan dijelaskan bagaimana menginstal paket-paket di linux agar paket tersebut dapat terinstal dengan baik dikomputer. Setiap paket mempunyai teknik teknik yang berbeda-beda, tergantung jenis paket tersebut. Secara umum ekstensi paket-paket instalasi di linux antara lain .DEB, .RPM, .BIN, .RUN, .SH, .TAR.GZ, .TAR.BZ2
1. Paket .DEB
Paket ini biasanya dikhususkan bagi pengguna Linux Debian, Mepis, Ubuntu, Kubuntu, Edubuntu, Xubuntu. Cara instalasi paket ini, boleh di bilang mudah, karena cukup klik dua kali pada paket tersebut, kemudian jendela instalasipun akan terbuka.
2. Paket .RPM
Paket ini biasanya dikhususkan bagi pengguna Linux Red Hat, Fedora, CentOS, Mandriva, SUSE. Instalasi paket ini boleh dibilang susah-susah gampang, ada beberapa teknik tapi yang paling sederhana adalah dengan menggunakan perintah :
# rpm -ivh nama_file.rpm
3. Paket .BIN
Paket ini merupakan paket instalasi untuk semua jenis linux. Cara instalasinya dapat dilakukan dengan menggunakan perintah di konsol linux. Jangan lupa login terlebih dahulu sebagai root, berikut caranya
a) Ubah file.bin agar dapat di eksekusi dengan menggunakan perintah
# chmod +x nama_file.bin
b) kemudian instal dengan menggunakan perintah
# ./nama_file.bin
4. Paket .RUN
Sama seperti paket .bin, paket ini merupakan paket untuk semua jenis linux, Caranya cukup dengan mengetikkan perintah dibawah ini di konsol linux :
./nama_file.run
5. Paket .RUN
Paket dengan extensi sh adalah file script yang isinya text file ASCII. file bash script ini biasanya hanya berisi kumpulan-kumpulan perintah. Cara menjalankannya :
a) Ubah file.sh agar dapat di eksekusi dengan menggunakan perintah
# chmod +x nama_file.sh
b) kemudian instal dengan menggunakan perintah
# sh nama_file.bin atau ./namafile.sh
6. Paket .TAR.GZ & .TAR.BZ2
Paket .TAR.GZ & .TAR.BZ2 itu merupakan hasil dari sebuah file kompresi. seperti rar atau zip di windows, cara instalasinya :
a) Ekstrak file dengan mengetikkan perintah sebagai berikut :
# tar xvzf nama_file.tar.gz atau tar xvjf nama_file.tar.bz2
b) Kemudian masuk ke direktori paket yang telah diinstal
# cd package
c) Kemudian konfigurasi paket dengan perintah
# ./configure
d) kemudian compile paket tersebut dengan perintah
# make
e) terakhir instal paket tersebut
# make install
Sumber
Membangun Jaringan Antara Linux dan Windows
Langkah-langkahnya
1.Cara seting IP di linux
#Ifconfig eth0 192.168.1.207 netmask 255.255.255.0 up
2. Mengetahui Telnet aktif atau tidak
#rpm –ql telnet-server
3. Untuk mengaktifkan telnet
#chkconfig telnet on
#telnet localhost
4. Cara membuat acun pengguna di linux
#useradd feri
Passwd feri
5. Untuk masuk dari windows ke linux
C> telnet 192.168.1.207 (IP linux)
6. Untuk mengaktifkan FTP server
#rpm –ql vsftpd
#chkconfig vsftpd on
#service vsftpd start
7. Untuk donload dari windows ke linux
C> md coba
C> cd coba
C> ftp 192.168.1.207(linux)
Username:
Password :
ftp> cd /etc
ftp> mget *
ftp> bye
8. Untuk upload dari linux ke windows
C> md coba
C> cd coba
C> ftp 192.168.1.207(linux)
Username:
Password :s
ftp> cd /etc
ftp> mput *
ftp> bye
9. untuk masuk ke linux dengan ftp
Masuk explorer
Lalu ketikkan di address ftp://student@10.252.240.57(ip linux)
Secure Shell (ssh)
windows linux
telnet server ada , disabel Tidak di install
telnet client ada ada
ftp server Ada, disable Tidak di install
ftp client ada ada
Ssh server Tidak ada ada
Ssh client Tidak ada ada
Sftp server Tidak ada ada
Sftp client Tidak ada ada
Untuk menginstal telnet server di linux
#rpm –i telnet-server
Untuk mmenginstal ftp server di linux
#rpm –i vsftpd
Percobaan
1. Ssh antar linux pc
#ssh –l agus 192.168.1.102(ip linux)
Username:
Password:
2. ssh untuk windows dan linux
Gunakan software putty atau penguinet
3. sftp antar linux pc
4. sftp darui windows dan linux
5. ssh dari linux ke windows
sftp
Untuk Menginstal web server
Cara caranya:
1. Untuk mengetahui sudah trinstal apa belum Ketikkan
#rpm –ql httpd
Atau
#rpm –qa |grep httpd|more
2. Cara instalasi
#Rpm –I httpd*
3. Konfigurasi httpd
edit file /etc/httpd/conf/httpd.conf
4. Cara menjalankan web server
#service httpd start
Stop
Restart
Status
5. buat halaman utama berisi daftar user atau informasi tentang web server index.html
Letakkan di /var/www/html/index.html
Berisi link ke semua server
6. Tambahkan directory baru public_html di /etc/skel
#cd /etc/skel
#mkdir public_html
7. buat user baru sebanyak 4
#useradd feri
#passwd feri
Ulangi langkah no 7 sebanyak 4 kali
8. ubah hak akses /home
#cd /home
#chmod 755
9. service httpd restart
10. testing /uji coba
#telnet localhost 80
11. user melakukan upload ke home directory masing-masing
Cek dari brouser
http://localhost
http://192.168.1.201
http://localhost/~agus
http://192.168.1.201/~budi
Sumber
1.Cara seting IP di linux
#Ifconfig eth0 192.168.1.207 netmask 255.255.255.0 up
2. Mengetahui Telnet aktif atau tidak
#rpm –ql telnet-server
3. Untuk mengaktifkan telnet
#chkconfig telnet on
#telnet localhost
4. Cara membuat acun pengguna di linux
#useradd feri
Passwd feri
5. Untuk masuk dari windows ke linux
C> telnet 192.168.1.207 (IP linux)
6. Untuk mengaktifkan FTP server
#rpm –ql vsftpd
#chkconfig vsftpd on
#service vsftpd start
7. Untuk donload dari windows ke linux
C> md coba
C> cd coba
C> ftp 192.168.1.207(linux)
Username:
Password :
ftp> cd /etc
ftp> mget *
ftp> bye
8. Untuk upload dari linux ke windows
C> md coba
C> cd coba
C> ftp 192.168.1.207(linux)
Username:
Password :s
ftp> cd /etc
ftp> mput *
ftp> bye
9. untuk masuk ke linux dengan ftp
Masuk explorer
Lalu ketikkan di address ftp://student@10.252.240.57(ip linux)
Secure Shell (ssh)
windows linux
telnet server ada , disabel Tidak di install
telnet client ada ada
ftp server Ada, disable Tidak di install
ftp client ada ada
Ssh server Tidak ada ada
Ssh client Tidak ada ada
Sftp server Tidak ada ada
Sftp client Tidak ada ada
Untuk menginstal telnet server di linux
#rpm –i telnet-server
Untuk mmenginstal ftp server di linux
#rpm –i vsftpd
Percobaan
1. Ssh antar linux pc
#ssh –l agus 192.168.1.102(ip linux)
Username:
Password:
2. ssh untuk windows dan linux
Gunakan software putty atau penguinet
3. sftp antar linux pc
4. sftp darui windows dan linux
5. ssh dari linux ke windows
sftp
Untuk Menginstal web server
Cara caranya:
1. Untuk mengetahui sudah trinstal apa belum Ketikkan
#rpm –ql httpd
Atau
#rpm –qa |grep httpd|more
2. Cara instalasi
#Rpm –I httpd*
3. Konfigurasi httpd
edit file /etc/httpd/conf/httpd.conf
4. Cara menjalankan web server
#service httpd start
Stop
Restart
Status
5. buat halaman utama berisi daftar user atau informasi tentang web server index.html
Letakkan di /var/www/html/index.html
Berisi link ke semua server
6. Tambahkan directory baru public_html di /etc/skel
#cd /etc/skel
#mkdir public_html
7. buat user baru sebanyak 4
#useradd feri
#passwd feri
Ulangi langkah no 7 sebanyak 4 kali
8. ubah hak akses /home
#cd /home
#chmod 755
9. service httpd restart
10. testing /uji coba
#telnet localhost 80
11. user melakukan upload ke home directory masing-masing
Cek dari brouser
http://localhost
http://192.168.1.201
http://localhost/~agus
http://192.168.1.201/~budi
Sumber
PC Router
PC router adalah Seperangkat alat yang di hubungkan untuk yang mengirimkan paket data melalui jaringan menuju tujuan nya.
Router ini akan menentukan jalur terbaik dalam proses transfer data, mencari jalan terbaik sehingga data dari host suatu jaringan akan terkirim dan sampai dengan baik pada host lainnya yang berada pada segmen jaringan yang berbeda. Router juga dapat diartikan sebagai perangkat keras yang berfungsi untuk memfasilitasi transmisi paket data melalui jaringan komputer. Dari pengertian PC dan Router yang sudah disampikan tersebut dapat dikatakan bahwa PC Router adalah perangkat pengatur lalu lintas data antar segmen jaringan yang berbeda dengan memanfaatkan Personal Computer sebagai device atau alatnya. Dengan perkataan lain PC Router adalah PC yang dimodifikasi sedemikian rupa sehingga memiliki fungsi layaknya sebuah router yang mengatur lalu lintas data. Dengan penggunaan PC sebagai router jaringan, maka kita dapat memanfaatkan PC yang tidak perlu spesifikasi yang tinggi sebagai router sehingga kita dapat menekan biaya, dibandingkan dengan pembelian dedicated router yang digunakan sebagai router, selain harganya relatif mahal, juga maintenance terhadap jenis router ini cukup sulit.
Kelebihan dan Kekurangan PC Router
PC yang digunakan sebagai router memilki kelebihan dan juga kekurangan. Secara singkat dapat saya sampaikan sebagai berikut.
Kelebihan
ü Lebih murah dalam hal biaya bila dibandingkan harga router original.
ü Mudah dalam penyetingan dan konfigurasi router.
ü Mudah dalam penambahan fitur baru.
ü Multifungsi artinya dapat berfungsi sebagai sebagai router atau PC.
ü Maintenance atau perawatan router lebih mudah seperti merawat PC biasa.
ü Hemat biaya karena tidak perlu membeli dedicated router.
ü Dapat diinstal sistem operasi yang memang khusus didesain untuk router.
ü Sistem yang digunakan dapat berbasis Windows atau Linux/ Unix.
ü Dapat berperan ganda sebagai PC biasa selain router bila memakai WinRoute.
Kekurangan
ü Pilihan koneksinya terbatas tergantung jumlah network card dan slot PCI yang tersedia.
ü Kestabilan kerja tidak sebaik dedicated router.
ü Bila device komputer mengalami masalah maka router dalam jaringan tidak akan berfungsi.
ü Ada harga ada kinerja, berbeda dengan dedicated router yang mahal semisal Cisco yang neniliki kestabilan kerja yang tinngi.
ü Dengan peran ganda yang diemban router, maka kinerja PC router akan menjadi berat.
Membuat PC Router Dengan Linux
Membuat atau mengubah PC sebagai Router biasanya harus dilakukan beberapa tahap konfigurasi untuk membangun PC Router. Tahap awal setelah device komputer disertai LAN card minimal dua buah telah terpasang pada mainboard di slot PCI, selanjutnya adalah menginstal sistem operasi yang digunakan sebagai router. Sistem operasi yang digunakan sebagai router sesungguhnya cukup banyak, terutama sistem operasi yang berbasis Linux/ UNIX. Beberapa sistem operasi Linux / UNIX yang biasanya digunakan sebagai router adalah FreeBSD, PFSense, Mikrotik, Ubuntu, dan aplikasi basis Wiindows Winroute. Selanjutnya akan disampaikan konfigurasi PC Router pada beberapa OS yang umum digunakan.
Membangun PC Router Menggunakan FreeBSD
Untuk membuat PC Router dengan FreeBSD terlebih dahulu kita harus mengumpulkan informasi mengenai skema alamat logikal dari jaringan yang ada. Sebagai contoh kita
asumsikan jaringan yang ada memiliki:
IP Addres Public = 210.100.12.130
IP Addres LAN = 192.168.12.65
Alamat jaringan LAN = 192.168.12.64 / 26
Router yang dibuat akan dilengkapi dengan Firewall menggunakan pf pada FreeBSD.
Jika menginginkan menggunakan iptables seperti pada Linux, kita dapat menggunakannya dengan menginstalasi iptables dari source.
Langkah-langkah pembuatan:
ü Siapkan komputer beserta 2 kartu jaringan yang telah terinstal sistem operasi FreeBSD.
ü Selanjutnya, karena dalam default kernel FreeBSD yang baru terinstal tidak
terdapat opsi tambahan untuk router maka kita harus mengkompilasi
ulang kernel. Tujuannya selain untuk memasukkan opsi-opsi yang dibutuhkan juga untuk merampingkan kernel sehingga dapat mempercepat waktu loading, menghemat memori. Langkah-langkah kompilasinya:
a. Salin file GENERIC kernel pada sebuah file dengan nama baru misal ROUTER dan edit file tersebut menggunakan teks editor.
# cd /usr/src/sys/i386/conf
# cp GENERIC ROUTER
# ee ROUTER
b. Dalam mengedit file ROUTER, ganti baris "ident" dengan nama kernel yang
baru (sesuaikan dengan nama file tentunya). Hilangkan opsi-opsi yang tidak
diperlukan, namun hati-hati bila belum begitu tahu dengan apa yang
opsi anda hilangkan. Kemudian tambahkan opsi :
#-mulai#
options ALTQ
options ALTQ_CBQ
options ALTQ_RED
options ALTQ_RIO
options ALTQ_PRIQ
options ALTQ_HFSC
options ALTQ_NOPCC
device pf
device pflog
device pfsync
#selesai-#
Kemudian simpan konfigurasi tersebut.
c. Lakukan kompilasi kernel baru. Perintahnya:
# config ROUTER
ü Akan ditunjukkan direktori untuk memproses kompilasi. Apabila terdapat
kesalahan sintaks,kita dapat memperbaiki pada file ROUTER.
# cd ../compile/ROUTER
# make depend && make && make install
ü Apabila terjadi kegagalan kompilasi, sebelum memeriksa file ROUTER kita
diharuskan memberikan perintah
# make cleandepend
ü Jika kompilasi berhasil, kita dapat menggunakan kernel yang baru setelah komputer di-reboot, setelah konfigurasi selesai.
ü Atur IP forwarding
# ee /etc/sysctl.conf kemudian tambahkan baris:
net.inet.ip.forwarding=1 lalu simpan konfigurasi tersebut.
ü Untuk konfigurasi opsi jaringan, NAT serta pf pada sistem, edit file /etc/rc.conf .
# ee /etc/rc.conf
ü Atur atau tambahkan baris:
#-mulai#
router_enable="YES"
pf_enable="YES" # Enable PF (load module if required)
pf_rules="/etc/pf.conf" # rules definition file for pf
pf_flags="-q" # additional flags for pfctl startup
#selesai-#
ü
Pengaturan NAT serta pf, ada pada file /etc/pf.conf .
# ee /etc/pf.conf
ü Aktifkan interface serta NAT:
ext_if="rl0" # jaringan publik
int_if="rl1" # jaringan lokal
internal_net="192.168.12.64/26"
external_addr="210.100.12.130"
nat on $ext_if from $internal_net to any -> $external_addr
pass on $int_if from any to any
ü Setelah selesai simpan konfigurasi.
ü Ketikkan perintah:
# /etc/netstart
ü Konfigurasi untuk PC Router FreeBSD telah selesai, agar komputer dapat mengenali konfigurasi yang baru, reboot atau restart terlebih dahulu. Kemudian untuk mengetes koneksi dapat kita coba pada router atau client dengan perintah ping. Selanjutnya dapat kita tambahkan DHCP server yang umum terdapat pada router.
ü Untuk PC router menggunakan sistem operasi Linux lainnya cara yang dilakukan pada dasarnya hampir sama karena memiliki fungsi yang sama. Misalnya Mikrotik sebagai PC router setelah diinstal untuk konfigurasinya menggunakan windows management yaitu Winbox sehingga kita bisa konfigurasi router dengan basis graphic.
Router ini akan menentukan jalur terbaik dalam proses transfer data, mencari jalan terbaik sehingga data dari host suatu jaringan akan terkirim dan sampai dengan baik pada host lainnya yang berada pada segmen jaringan yang berbeda. Router juga dapat diartikan sebagai perangkat keras yang berfungsi untuk memfasilitasi transmisi paket data melalui jaringan komputer. Dari pengertian PC dan Router yang sudah disampikan tersebut dapat dikatakan bahwa PC Router adalah perangkat pengatur lalu lintas data antar segmen jaringan yang berbeda dengan memanfaatkan Personal Computer sebagai device atau alatnya. Dengan perkataan lain PC Router adalah PC yang dimodifikasi sedemikian rupa sehingga memiliki fungsi layaknya sebuah router yang mengatur lalu lintas data. Dengan penggunaan PC sebagai router jaringan, maka kita dapat memanfaatkan PC yang tidak perlu spesifikasi yang tinggi sebagai router sehingga kita dapat menekan biaya, dibandingkan dengan pembelian dedicated router yang digunakan sebagai router, selain harganya relatif mahal, juga maintenance terhadap jenis router ini cukup sulit.
Kelebihan dan Kekurangan PC Router
PC yang digunakan sebagai router memilki kelebihan dan juga kekurangan. Secara singkat dapat saya sampaikan sebagai berikut.
Kelebihan
ü Lebih murah dalam hal biaya bila dibandingkan harga router original.
ü Mudah dalam penyetingan dan konfigurasi router.
ü Mudah dalam penambahan fitur baru.
ü Multifungsi artinya dapat berfungsi sebagai sebagai router atau PC.
ü Maintenance atau perawatan router lebih mudah seperti merawat PC biasa.
ü Hemat biaya karena tidak perlu membeli dedicated router.
ü Dapat diinstal sistem operasi yang memang khusus didesain untuk router.
ü Sistem yang digunakan dapat berbasis Windows atau Linux/ Unix.
ü Dapat berperan ganda sebagai PC biasa selain router bila memakai WinRoute.
Kekurangan
ü Pilihan koneksinya terbatas tergantung jumlah network card dan slot PCI yang tersedia.
ü Kestabilan kerja tidak sebaik dedicated router.
ü Bila device komputer mengalami masalah maka router dalam jaringan tidak akan berfungsi.
ü Ada harga ada kinerja, berbeda dengan dedicated router yang mahal semisal Cisco yang neniliki kestabilan kerja yang tinngi.
ü Dengan peran ganda yang diemban router, maka kinerja PC router akan menjadi berat.
Membuat PC Router Dengan Linux
Membuat atau mengubah PC sebagai Router biasanya harus dilakukan beberapa tahap konfigurasi untuk membangun PC Router. Tahap awal setelah device komputer disertai LAN card minimal dua buah telah terpasang pada mainboard di slot PCI, selanjutnya adalah menginstal sistem operasi yang digunakan sebagai router. Sistem operasi yang digunakan sebagai router sesungguhnya cukup banyak, terutama sistem operasi yang berbasis Linux/ UNIX. Beberapa sistem operasi Linux / UNIX yang biasanya digunakan sebagai router adalah FreeBSD, PFSense, Mikrotik, Ubuntu, dan aplikasi basis Wiindows Winroute. Selanjutnya akan disampaikan konfigurasi PC Router pada beberapa OS yang umum digunakan.
Membangun PC Router Menggunakan FreeBSD
Untuk membuat PC Router dengan FreeBSD terlebih dahulu kita harus mengumpulkan informasi mengenai skema alamat logikal dari jaringan yang ada. Sebagai contoh kita
asumsikan jaringan yang ada memiliki:
IP Addres Public = 210.100.12.130
IP Addres LAN = 192.168.12.65
Alamat jaringan LAN = 192.168.12.64 / 26
Router yang dibuat akan dilengkapi dengan Firewall menggunakan pf pada FreeBSD.
Jika menginginkan menggunakan iptables seperti pada Linux, kita dapat menggunakannya dengan menginstalasi iptables dari source.
Langkah-langkah pembuatan:
ü Siapkan komputer beserta 2 kartu jaringan yang telah terinstal sistem operasi FreeBSD.
ü Selanjutnya, karena dalam default kernel FreeBSD yang baru terinstal tidak
terdapat opsi tambahan untuk router maka kita harus mengkompilasi
ulang kernel. Tujuannya selain untuk memasukkan opsi-opsi yang dibutuhkan juga untuk merampingkan kernel sehingga dapat mempercepat waktu loading, menghemat memori. Langkah-langkah kompilasinya:
a. Salin file GENERIC kernel pada sebuah file dengan nama baru misal ROUTER dan edit file tersebut menggunakan teks editor.
# cd /usr/src/sys/i386/conf
# cp GENERIC ROUTER
# ee ROUTER
b. Dalam mengedit file ROUTER, ganti baris "ident" dengan nama kernel yang
baru (sesuaikan dengan nama file tentunya). Hilangkan opsi-opsi yang tidak
diperlukan, namun hati-hati bila belum begitu tahu dengan apa yang
opsi anda hilangkan. Kemudian tambahkan opsi :
#-mulai#
options ALTQ
options ALTQ_CBQ
options ALTQ_RED
options ALTQ_RIO
options ALTQ_PRIQ
options ALTQ_HFSC
options ALTQ_NOPCC
device pf
device pflog
device pfsync
#selesai-#
Kemudian simpan konfigurasi tersebut.
c. Lakukan kompilasi kernel baru. Perintahnya:
# config ROUTER
ü Akan ditunjukkan direktori untuk memproses kompilasi. Apabila terdapat
kesalahan sintaks,kita dapat memperbaiki pada file ROUTER.
# cd ../compile/ROUTER
# make depend && make && make install
ü Apabila terjadi kegagalan kompilasi, sebelum memeriksa file ROUTER kita
diharuskan memberikan perintah
# make cleandepend
ü Jika kompilasi berhasil, kita dapat menggunakan kernel yang baru setelah komputer di-reboot, setelah konfigurasi selesai.
ü Atur IP forwarding
# ee /etc/sysctl.conf kemudian tambahkan baris:
net.inet.ip.forwarding=1 lalu simpan konfigurasi tersebut.
ü Untuk konfigurasi opsi jaringan, NAT serta pf pada sistem, edit file /etc/rc.conf .
# ee /etc/rc.conf
ü Atur atau tambahkan baris:
#-mulai#
router_enable="YES"
pf_enable="YES" # Enable PF (load module if required)
pf_rules="/etc/pf.conf" # rules definition file for pf
pf_flags="-q" # additional flags for pfctl startup
#selesai-#
ü
Pengaturan NAT serta pf, ada pada file /etc/pf.conf .
# ee /etc/pf.conf
ü Aktifkan interface serta NAT:
ext_if="rl0" # jaringan publik
int_if="rl1" # jaringan lokal
internal_net="192.168.12.64/26"
external_addr="210.100.12.130"
nat on $ext_if from $internal_net to any -> $external_addr
pass on $int_if from any to any
ü Setelah selesai simpan konfigurasi.
ü Ketikkan perintah:
# /etc/netstart
ü Konfigurasi untuk PC Router FreeBSD telah selesai, agar komputer dapat mengenali konfigurasi yang baru, reboot atau restart terlebih dahulu. Kemudian untuk mengetes koneksi dapat kita coba pada router atau client dengan perintah ping. Selanjutnya dapat kita tambahkan DHCP server yang umum terdapat pada router.
ü Untuk PC router menggunakan sistem operasi Linux lainnya cara yang dilakukan pada dasarnya hampir sama karena memiliki fungsi yang sama. Misalnya Mikrotik sebagai PC router setelah diinstal untuk konfigurasinya menggunakan windows management yaitu Winbox sehingga kita bisa konfigurasi router dengan basis graphic.
Iso Osi

Hubungan antara OSI Reference Model, DARPA Reference Model dan stack protokol TCP/IP
Model referensi jaringan terbuka OSI atau OSI Reference Model for open networking adalah sebuah model arsitektural jaringan yang dikembangkan oleh badan International Organization for Standardization (ISO) di Eropa pada tahun 1977. OSI sendiri merupakan singkatan dari Open System Interconnection. Model ini disebut juga dengan model "Model tujuh lapis OSI" (OSI seven layer model).
Sebelum munculnya model referensi OSI, sistem jaringan komputer sangat tergantung kepada pemasok (vendor). OSI berupaya membentuk standar umum jaringan komputer untuk menunjang interoperatibilitas antar pemasok yang berbeda. Dalam suatu jaringan yang besar biasanya terdapat banyak protokol jaringan yang berbeda. Tidak adanya suatu protokol yang sama, membuat banyak perangkat tidak bisa saling berkomunikasi.
Model referensi ini pada awalnya ditujukan sebagai basis untuk mengembangkan protokol-protokol jaringan, meski pada kenyataannya inisatif ini mengalami kegagalan. Kegagalan itu disebabkan oleh beberapa faktor berikut:
* Standar model referensi ini, jika dibandingkan dengan model referensi DARPA (Model Internet) yang dikembangkan oleh Internet Engineering Task Force (IETF), sangat berdekatan. Model DARPA adalah model basis protokol TCP/IP yang populer digunakan.
* Model referensi ini dianggap sangat kompleks. Beberapa fungsi (seperti halnya metode komunikasi connectionless) dianggap kurang bagus, sementara fungsi lainnya (seperti flow control dan koreksi kesalahan) diulang-ulang pada beberapa lapisan.
* Pertumbuhan Internet dan protokol TCP/IP (sebuah protokol jaringan dunia nyata) membuat OSI Reference Model menjadi kurang diminati.
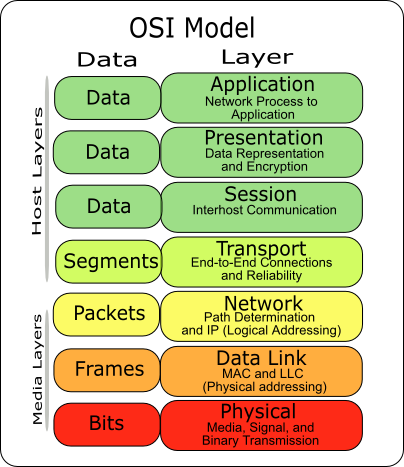
Pemerintah Amerika Serikat mencoba untuk mendukung protokol OSI Reference Model dalam solusi jaringan pemerintah pada tahun 1980-an, dengan mengimplementasikan beberapa standar yang disebut dengan Government Open Systems Interconnection Profile (GOSIP). Meski demikian. usaha ini akhirnya ditinggalkan pada tahun 1995, dan implementasi jaringan yang menggunakan OSI Reference model jarang dijumpai di luar Eropa.
OSI Reference Model pun akhirnya dilihat sebagai sebuah model ideal dari koneksi logis yang harus terjadi agar komunikasi data dalam jaringan dapat berlangsung. Beberapa protokol yang digunakan dalam dunia nyata, semacam TCP/IP, DECnet dan IBM Systems Network Architecture (SNA) memetakan tumpukan protokol (protocol stack) mereka ke OSI Reference Model. OSI Reference Model pun digunakan sebagai titik awal untuk mempelajari bagaimana beberapa protokol jaringan di dalam sebuah kumpulan protokol dapat berfungsi dan berinteraksi.
Struktur tujuh lapis model OSI, bersamaan dengan protocol data unit pada setiap lapisan
OSI Reference Model memiliki tujuh lapis, yakni sebagai berikut
Lapisan ke- Nama lapisan Keterangan
7 Application layer Berfungsi sebagai antarmuka dengan aplikasi dengan fungsionalitas jaringan, mengatur bagaimana aplikasi dapat mengakses jaringan, dan kemudian membuat pesan-pesan kesalahan. Protokol yang berada dalam lapisan ini adalah HTTP, FTP, SMTP, dan NFS.
6 Presentation layer Berfungsi untuk mentranslasikan data yang hendak ditransmisikan oleh aplikasi ke dalam format yang dapat ditransmisikan melalui jaringan. Protokol yang berada dalam level ini adalah perangkat lunak redirektor (redirector software), seperti layanan Workstation (dalam Windows NT) dan juga Network shell (semacam Virtual Network Computing (VNC) atau Remote Desktop Protocol (RDP)).
5 Session layer Berfungsi untuk mendefinisikan bagaimana koneksi dapat dibuat, dipelihara, atau dihancurkan. Selain itu, di level ini juga dilakukan resolusi nama.
4 Transport layer Berfungsi untuk memecah data ke dalam paket-paket data serta memberikan nomor urut ke paket-paket tersebut sehingga dapat disusun kembali pada sisi tujuan setelah diterima. Selain itu, pada level ini juga membuat sebuah tanda bahwa paket diterima dengan sukses (acknowledgement), dan mentransmisikan ulang terhadp paket-paket yang hilang di tengah jalan.
3 Network layer Berfungsi untuk mendefinisikan alamat-alamat IP, membuat header untuk paket-paket, dan kemudian melakukan routing melalui internetworking dengan menggunakan router dan switch layer-3.
2 Data-link layer Befungsi untuk menentukan bagaimana bit-bit data dikelompokkan menjadi format yang disebut sebagai frame. Selain itu, pada level ini terjadi koreksi kesalahan, flow control, pengalamatan perangkat keras (seperti halnya Media Access Control Address (MAC Address)), dan menetukan bagaimana perangkat-perangkat jaringan seperti hub, bridge, repeater, dan switch layer 2 beroperasi. Spesifikasi IEEE 802, membagi level ini menjadi dua level anak, yaitu lapisan Logical Link Control (LLC) dan lapisan Media Access Control (MAC).
1 Physical layer Berfungsi untuk mendefinisikan media transmisi jaringan, metode pensinyalan, sinkronisasi bit, arsitektur jaringan (seperti halnya Ethernet atau Token Ring), topologi jaringan dan pengabelan. Selain itu, level ini juga mendefinisikan bagaimana Network Interface Card (NIC) dapat berinteraksi dengan media kabel atau radio.
Lapisan aplikasi adalah suatu terminologi yang digunakan untuk mengelompokkan protokol dan metode dalam model arsitektur jaringan komputer. Baik model OSI maupun TCP/IP memiliki suatu lapisan aplikasi.
Dalam TCP/IP, lapisan aplikasi mengandung semua protokol dan metode yang masuk dalam lingkup komunikasi proses-ke-proses melalui jaringan IP (Internet Protocol) dengan menggunakan protokol lapisan transpor untuk membuat koneksi inang-ke-inang yang mendasarinya. Sedangkan dalam model OSI, definisi lapisan aplikasi lebih sempit lingkupnya, membedakan secara eksplisit fungsionalitas tambahan di atas lapisan transpor dengan dua lapisan tambahan: lapisan sesi dan lapisan presentasi. OSI memberikan pemisahan modular yang jelas fungsionalitas lapisan-lapisan ini dan memberikan implementasi protokol untuk masing-masing lapisan.
Penggunaan umum layanan lapisan aplikasi memberikan konversi semantik antara proses-proses aplikasi yang terkait. Contoh layanan aplikasi antara lain adalah berkas virtual, terminal virtual, serta protokol transfer dan manipulasi kerja.
Lapisan presentasi (Inggris: presentation layer) adalah lapisan keenam dari bawah dalam model referensi jaringan terbuka OSI. Pada lapisan ini terjadi pembuatan struktur data yang didapatnya dari lapisan aplikasi ke sebuah format yang dapat ditransmisikan melalui jaringan. Lapisan ini juga bertanggungjawab untuk melakukan enkripsi data, kompresi data, konversi set karakter (ASCII, Unicode, EBCDIC, atau set karakter lainnya), interpretasi perintah-perintah grafis, dan beberapa lainnya. Dalam arsitektur TCP/IP yang menggunakan model DARPA, tidak terdapat protokol lapisan ini secara khusus.
Lapisan sesi atau Session layer adalah lapisan kelima dari bawah dalam model referensi jaringan OSI, yang mengizinkan sesi koneksi antara node dalam sebuah jaringan dibuat atau dihancurkan. Lapisan sesi tidak tahu menahu mengenai efisiensi dan keandalan dalam transfer data antara node-node tersebut, karena fungsi-fungsi tersebut disediakan oleh empat lapisan di bawahnya dari dalam model OSI (lapisan fisik, lapisan data-link, lapisan jaringan dan lapisan transport). Lapisan sesi bertanggung jawab untuk melakukan sinkronisasi antara pertukaran data antar komputer, membuat struktur sesi komunikasi, dan beberapa masalah yang berkaitan secara langsung dengan percakapan antara node-node yang saling terhubung di dalam jaringan. Lapisan ini juga bertanggung jawab untuk melakukan fungsi pengenalan nama pada tingkat nama jaringan logis dan juga menetapkan [[[port TCP|port-port komunikasi]]. Sebagai contoh, protokol NetBIOS dapat dianggap sebagai sebuah protokol yang berjalan pada lapisan ini.
Lapisan sesi dari model OSI tidak banyak diimplementasikan di dalam beberapa protokol jaringan populer, seperti halnya TCP/IP atau IPX/SPX. Akan tetapi, tiga lapisan tertinggi di dalam model OSI (lapisan sesi, lapisan presentasi, dan lapisan aplikasi) seringnya disebut sebagai sebuah kumpulan yang homogen, sebagai sebuah lapisan aplikasi saja.
Lapisan transpor atau transport layer adalah lapisan keempat dari model referensi jaringan OSI. Lapisan transpor bertanggung jawab untuk menyediakan layanan-layanan yang dapat diandalkan kepada protokol-protokol yang terletak di atasnya. Layanan yang dimaksud antara lain:
* Mengatur alur (flow control) untuk menjamin bahwa perangkat yang mentransmisikan data tidak mengirimkan lebih banyak data daripada yang dapat ditangani oleh perangkat yang menerimanya.
* Mengurutkan paket (packet sequencing), yang dilakukan untuk mengubah data yang hendak dikirimkan menjadi segmen-segmen data (proses ini disebut dengan proses segmentasi/segmentation), dan tentunya memiliki fitur untuk menyusunnya kembali.
* Penanganan kesalahan dan fitur acknowledgment untuk menjamin bahwa data telah dikirimkan dengan benar dan akan dikirimkan lagi ketika memang data tidak sampai ke tujuan.
* Multiplexing, yang dapat digunakan untuk menggabungkan data dari bebeberapa sumber untuk mengirimkannya melalui satu jalur data saja.
* Pembentukan sirkuit virtual, yang dilakukan dalam rangka membuat sesi koneksi antara dua node yang hendak berkomunikasi.
Contoh dari protokol yang bekerja pada lapisan transport adalah Transmission Control Protocol (TCP) dan User Datagram Protocol (UDP) yang tersedia dari kumpulan protokol TCP/IP.
Lapisan jaringan atau Network layer adalah lapisan ketiga dari bawah dalam model referensi jaringan OSI. Lapisan ini bertanggung jawab untuk melakukan beberapa fungsi berikut:
* Pengalamatan logis dan melakukan pemetaan (routing) terhadap paket-paket melalui jaringan.
* Membuat dan menghapus koneksi dan jalur koneksi antara dua node di dalam sebuah jaringan.
* Mentransfer data, membuat dan mengkonfirmasi penerimaan, dan mengeset ulang koneksi.
Lapisan jaringan juga menyediakan layanan connectionless dan connection-oriented terhadap lapisan transport yang berada di atasnya. Lapisan jaringan juga melakukan fungsinya secara erat dengan lapisan fisik (lapisan pertama) dan lapisan data-link (lapisan kedua) dalam banyak implementasi protokol dunia nyata.
Dalam jaringan berbasis TCP/IP, alamat IP digunakan di dalam lapisan ini. Router IP juga melakukan fungsi routing-nya di dalam lapisan ini.
Lapisan data-link (data link layer) adalah lapisan kedua dari bawah dalam model OSI, yang dapat melakukan konversi frame-frame jaringan yang berisi data yang dikirimkan menjadi bit-bit mentah agar dapat diproses oleh lapisan fisik. Lapisan ini merupakan lapisan yang akan melakukan transmisi data antara perangkat-perangkat jaringan yang saling berdekatan di dalam sebuah wide area network (WAN), atau antara node di dalam sebuah segmen local area network (LAN) yang sama. Lapisan ini bertanggungjawab dalam membuat frame, flow control, koreksi kesalahan dan pentransmisian ulang terhadap frame yang dianggap gagal. MAC address juga diimplementasikan di dalam lapisan ini. Selain itu, beberapa perangkat seperti Network Interface Card (NIC), switch layer 2 serta bridge jaringan juga beroperasi di sini.
Lapisan data-link menawarkan layanan pentransferan data melalui saluran fisik. Pentransferan data tersebut mungkin dapat diandalkan atau tidak: beberapa protokol lapisan data-link tidak mengimplementasikan fungsi Acknowledgment untuk sebuah frame yang sukses diterima, dan beberapa protokol bahkan tidak memiliki fitur pengecekan kesalahan transmisi (dengan menggunakan checksumming). Pada kasus-kasus tersebut, fitur-fitur acknowledgment dan pendeteksian kesalahan harus diimplementasikan pada lapisan yang lebih tinggi, seperti halnya protokol Transmission Control Protocol (TCP) (lapisan transport).
Tugas utama dari data link layer adalah sebagai fasilitas transmisi data mentah dan mentransformasi data tersebut ke saluran yang bebas dari kesalahan transmisi. Sebelum diteruskan ke Network Layer, lapisan data link melaksanakan tugas ini dengan memungkinkan pengirim memecah-mecah data input menjadi sejumlah data frame (biasanya berjumlah ratusan atau ribuan byte). Kemudian lapisan data link mentransmisikan frame tersebut secara berurutan dan memproses acknowledgement frame yang dikirim kembali oleh penerima. Karena lapisan fisik menerima dan mengirim aliran bit tanpa mengindahkan arti atau arsitektur frame, maka tergantung pada lapisan data-link-lah untuk membuat dan mengenali batas-batas frame itu. Hal ini bisa dilakukan dengan cara membubuhkan bit khusus ke awal dan akhir frame.
Daftar isi
[sembunyikan]
* 1 Layanan yang disediakan bagi lapisan jaringan
o 1.1 Layanan unacknowledged connectionless
o 1.2 Layanan acknowledged connectionless
o 1.3 Layanan acknowledged connection-oriented
* 2 Framing
o 2.1 Karakter Penghitung
o 2.2 Pemberian Karakter Awal dan Akhir
o 2.3 Pemberian Flag Awal dan akhir
o 2.4 Pelanggaran Pengkodean Physical Layer
* 3 Kontrol Aliran
o 3.1 Stop and wait
+ 3.1.1 Efek delay propagasi dan kecepatan transmisi
o 3.2 Sliding window control
o 3.3 Deteksi Dan Koreksi Error
+ 3.3.1 Kode-kode Pengkoreksian Error
+ 3.3.2 Kode-kode Pendeteksian Kesalahan
o 3.4 Kendali kesalahan
[sunting] Layanan yang disediakan bagi lapisan jaringan
Fungsi dari lapisan data link adalah menyediakan layanan bagi lapisan jaringan. Layanannya yang penting adalah pemindahan data dari lapisan jaringan pada node sumber ke lapisan jaringan di pada node yang dituju. Tugas lapisan data link adalah menstransmisikan bit-bit ke komputer yang dituju, sehingga bit-bit tersebut dapat diserahkan ke lapisan jaringan. Berkas:Heru1.GIF
Transmisi aktual yang mengikuti lintasan akan lebih mudah lagi jika dianggap sebagai proses dua lapisan data-link yang berkomunikasi menggunakan protokol data link (Gambar 2). Lapisan data-link dapat dirancang sehingga mampu menyediakan bermacam-macam layanan. Layanan aktual yang ditawarkan suatu sistem akan berbeda dengan layanan sistem yang lainnya. Tiga layanan yang disediakan adalah sebagai berikut :
1. layanan unacknowledged connectionless
2. layanan acknowledged connectionless
3. layanan acknowledged connection-oriented
Setiap layanan yang diberikan data link layer akan dibahas satu persatu.
[sunting] Layanan unacknowledged connectionless
Layanan jenis ini mempunyai arti di mana node sumber mengirimkan sejumlah frame ke node lain yang dituju dengan tidak memberikan acknowledgment bagi diterimanya frame-frame tersebut. Tidak ada koneksi yang dibuat baik sebelum atau sesudah dikirimkannya frame. Bila sebuah frame hilang sehubungan dengan adanya noise, maka tidak ada usaha untuk memperbaiki masalah tersebut di lapisan data-link. Jenis layanan ini cocok bila laju kesalahan (error rate) sangat rendah, sehingga recovery bisa dilakukan oleh lapisan yang lebih tinggi. Sebagian besar teknologi [LAN] meggunakan layanan unacknowledgment connectionless pada lapisan data link.
[sunting] Layanan acknowledged connectionless
Pada layanan jenis ini berkaitan dengan masalah reabilitas. Layanan ini juga tidak menggunakan koneksi, akan tetapi setiap frame dikirimkan secara independen dan secara acknowledged. Dalam hal ini, si pengirim akan mengetahui apakah frame yang dikirimkan ke komputer tujuan telah diterima dengan baik atau tidak. Bila ternyata belum tiba pada interval waktu yang telah ditentukan, maka frame akan dikirimkan kembali. Layanan ini akan berguna untuk saluran unreliable, seperti sistem nirkabel.
[sunting] Layanan acknowledged connection-oriented
Layanan jenis ini merupakan layanan yang paling canggih dari semua layanan yang disediakan oleh lapisan data-link bagi lapisan jaringan. Dengan layanan ini, node sumber dan node tujuan membuat koneksi sebelum memindahkan datanya. Setiap frame yang dikirim tentu saja diterima. Selain itu, layanan ini menjamin bahwa setiap frame yang diterima benar-benar hanya sekali dan semua frame diterima dalam urutan yang benar. Sebaliknya dengan layanan connectionless, mungkin saja hilangnya acknowledgment akan meyebabkan sebuah frame perlu dikirimkan beberapa kali dankan diterima dalam beberapa kali juga. Sedangkan layanan connection-oriented menyediakan proses-proses lapisan jaringan dengan aliran bit yang bisa diandalkan.
Pada saat layanan connection oriented dipakai, pemindahan data mengalami tiga fase. Pada fase pertama koneksi ditentukan dengan membuat kedua node menginisialisasi variabel-variabel dan counter-counter yang diperlukan untuk mengawasi frame yang mana yang diterima dan yang belum diterima. Dalam fase kedua, satu frame atau lebih mulai ditransmisikan dari node sumber ke node tujuan. Pada fase ketiga, koneksi dilepaskan, pembebasan variabel, buffer dan sumber daya yang lain yang dipakai untuk menjaga berlangsungnya koneksi.
[sunting] Framing
Untuk melayani lapisan jaringan, lapisan data-link harus menggunakan layanan yang disediakan oleh lapisan fisik. Apa yang dilakukan lapisan fisik adalah menerima aliran bit-bit mentah dan berusaha untuk mengirimkannya ke tujuan. Aliran bit ini tidak dijamin bebas dari kesalahan. Jumlah bit yang diterima mungkin bisa lebih sedikit, sama atau lebih banyak dari jumlah bit yang ditransmisikan dan juga bit-bit itu memiliki nilai yang berbeda-beda. Bila diperlukan, lapisan data-link juga dapat diserahi tanggung jawab untuk mendeteksi dan mengoreksi kesalahan yang terjadi.
Pendekatan yang umum dipakai adalah lapisan data link memecah aliran bit menjadi frame-frame dan menghitung nilai checksum untuk setiap frame-nya. Memecah-mecah aliran bit menjadi frame-frame lebih sulit dibandingkan dengan apa yang kita kira. Untuk memecah-mecah aliran bit ini, digunakanlah metode-metode khusus. Ada empat buah metode yang dipakai dalam pemecahan bit menjadi frame, yaitu :
1. Karakter penghitung
2. pemberian karakter awal dan akhir, dengan pengisian karakter
3. Pemberian flag awal dan akhir, dengan pengisian bit
4. Pelanggaran pengkodean Physical layer
Berikut ini akan disajikan pembahasan mengenai metode-metode ini.
[sunting] Karakter Penghitung
Metode ini menggunakan sebuah field pada header untuk menspesifikasi jumlah karakter di dalam frame. Ketika data link layer pada komputer yang dituju melihat karakter penghitung, maka data link layer akan mengetahui jumlah karakter yang mengikutinya dan kemudian juga akan mengetahui posisi ujung framenya. Teknik ini bisa dilihat pada gambar 3 di bawah ini, dimana ada empat buah frame yang masing-masing berukuran 5,5,8 dan 8 karakter.
Masalah yang akan timbul pada aliran karakter ini apabila terjadi error transmisi. Misalnya, bila hitungan karakter 5 pada frame kedua menjadi 7 (Gambar 4), maka tempat yang dituju tidak sinkron dan tidak akan dapat mengetahui awal frame berikutnya. Oleh karena permasalahan ini, metode hitungan karakter sudah jarang dilakukan.
[sunting] Pemberian Karakter Awal dan Akhir
Metode yang kedua ini mengatasi masalah resinkronisasi setelah terjadi suatu error dengan membuat masing-masing frame diawali dengan deretan karakter DLE, STX, ASCII dan diakhiri dengan DLE, ETX. DLE adalah Data Link Escape, STX adalah Start of Text, ETX adalah End of Text. Dalam metode ini, bila tempat yang dituju kehilangan batas-batas frame, maka yang perlu dilakukan adalah mencari karakter-karakter DLE, STX, DLE dan ETX.
Masalah yang akan terjadi pada metode ini adalah ketika data biner ditransmisikan. Karakter-karakter DLE, STX, DLE dan ETX yang terdapat pada data akan mudah sekali mengganggu framing. Salh satu car untuk mengatasi masalah ini adalah dengan membuat data link layer, yaitu pengirim menyisipkan sebuah karajter DLE ASCII tepat sebeum karakter DLE pada data. Teknik ini disebut character stuffing (pengisian karakter) dan cara pengisiannya dapat dilihat pada gambar 5
[sunting] Pemberian Flag Awal dan akhir
Teknik baru memungkinkan frame data berisi sejumlah bit dan mengijinkan kod karakter dengan sejumlah bit per karakter. Setip frame diawali dan diakhiri oleh pola bit khusus, 01111110, yang disebut byte flag. Kapanpun data link layer pada pengirim menemukan lima buah flag yang berurutan pada data, maka data link layer secara otomatis mengisikan sebuah bit 0 ke aliran bit keluar. Pengisian bit analog dengan pengisian karakter, dimana sebuah DLE diisikan ke aliran karakter keluar sebelum DLE pada data (Gambar 6). Ketika penerima melihat lima buah bit 1 masuk yang berurutan, yang diikuti oleh sebuah bit 0, maka penerima secara otomatis menghapus bit 0 tersebut. Bila data pengguna berisi pola flag, 01111110, maka flag ini ditrnsmisikan kembali sebagai 011111010 tapi akan disimpan di memori penerima sebagai 01111110.
[sunting] Pelanggaran Pengkodean Physical Layer
Metode yang terakhir hanya bisa digunakan bagi jaringan yang encoding pada medium fisiknya mengandung pengulangan. Misalnya, sebagian LAN melakukan encode bit 1 data dengan menggunakan 2 bit fisik. Umumnya, bit 1 merupakan pasangan tinggi rendah dan bit 0 adalah pasangan rendah tinggi. Kombinasi pasangan tinggi-tinggi dan rendah-rendah tidak digunakan bagi data.
[sunting] Kontrol Aliran
Flow control adalah suatu teknik untuk menjamin bahwa sebuah stasiun pengirim tidak membanjiri stasiun penerima dengan data. Stasiun penerima secara khas akan menyediakan suatu buffer data dengan panjang tertentu. Ketika data diterima, dia harus mengerjakan beberapa poses sebelum dia dapat membersihkan buffer dan mempersiapkan penerimaan data berikutnya.
Bentuk sederhana dari kontrol aliran dikenal sebagai stop and wait, dia bekerja sebagai berikut. Penerima mengindikasikan bahwa dia siap untuk menerima data dengan mengirim sebual poll atau menjawab dengan select. Pengirim kemudian mengirimkan data.
Flow control ini diatur/dikelola oleh Data Link Control (DLC) atau biasa disebut sebagai Line Protocol sehingga pengiriman maupun penerimaan ribuan message dapat terjadi dalam kurun waktu sesingkat mungkin. DLC harus memindahkan data dalam lalu lintas yang efisien. Jalur komunikasi harus digunakan sedatar mungkin, sehingga tidak ada stasiun yang berada dalam kadaan idle sementara stasiun yang lain saturasi dengan lalu lintas yang berkelebihan. Jadi flow control merupakan bagian yang sangat kritis dari suatu jaringan. Berikut ini ditampilkan time diagram Flow control saat komunikasi terjadi pada kondisi tanpa error dan ada error.
Mekanisme Flow control yang sudah umum digunakan adalah Stop and Wait dan Sliding window, berikut ini akan dijelaskan kedua mekanisme tersebut.
[sunting] Stop and wait
Protokol ini memiliki karakteristik dimana sebuah pengirim mengirimkan sebuah frame dan kemudian menunggu acknowledgment sebelum memprosesnya lebih lanjut. Mekanisme stop and wait dapat dijelaskan dengan menggunakan gambar 8, dimana DLC mengizinkan sebuah message untuk ditransmisikan (event 1), pengujian terhadap terjadinya error dilakukan dengan teknik seperti VCR (Vertical Redundancy Check) atau LRC (Longitudinal Redundancy Check) terjadi pada even 2 dan pada saat yang tepat sebuah ACK atau NAK dikirimkan kembali untuk ke stasiun pengirim (event 3). Tidak ada messages lain yang dapat ditransmisikan selama stasiun penerima mengirimkan kembali sebuah jawaban. Jadi istilah stop and wait diperoleh dari proses pengiriman message oleh stasiun pengirim, menghentikan transmisi berikutnya, dan menunggu jawaban.
Pendekatan stop and wait adalah sesuai untuk susunan transmisi half duplex, karena dia menyediakan untuk transmisi data dalam dua arah, tetapi hanya dalam satu arah setiap saat. Kekurangan yang terbesar adalah disaat jalur tidak jalan sebagai akibat dari stasiun yang dalam keadaan menunggu, sehingga kebanyakan DLC stop and wait sekarang menyediakan lebih dari satu terminal yang on line. Terminal-terminal tetap beroperasi dalam susunan yang sederhana. Stasiun pertama atau host sebagai penaggung jawab untuk peletakkan message diantara terminal-terminal (biasanya melalui sebuah terminal pengontrol yang berada di depannya) dan akses pengontrolan untuk hubungan komunikasi.
Urutan sederhana ditunjukkan pada gambar 8 dan menjadi masalah yang serius ketika ACK atau NAK hilang dalam jaringan atau dalam jalur. Jika ACK pada event 3 hilang, setelah habis batas waktunya stasiun master mengirim ulang message yang sama untuk kedua kalinya. Transmisi yang berkelebihan mungkin terjadi dan menciptakan sebuah duplikasi record pada tempat kedua dari file data pengguna. Akibatnya, DLC harus mengadakan suatu cara untuk mengidentifikasi dan mengurutkan message yang dikirimkan dengan berdasarkan pada ACK atau NAK sehingga harus dimiliki suatu metoda untuk mengecek duplikat message.
Pada gambar 9 ditunjukkan bagaimana urutan pendeteksian duplikasi message bekerja, pada event 1 stasiun pengirim mengirikan sebuah message dengan urutan 0 pada headernya. Stasiun penerima menjawab dengan sebuah ACK dan sebuah nomor urutan 0 (event 2). Pengirim menerima ACK, memeriksa nomor urutan 0 di headernya, mengubah nomor urutan menjadi 1 dan mengirimkan message berikutnya (event 3).
Stasiun penerima mendapatkan message dengan ACK 1 di event 4. Akan tetapi message ini diterima dalam keadaan rusak atau hilang pada jalan. Stasiun pengirim mengenali bahwa message di event 3 tidak dikenali. Setelah batas waktu terlampau (timeout) stasiun pengirim mengirim ulang message ini (event 5). Stasiun penerima mencari sebuah message dengan nomor urutan 0. Dia membuang message, sejak itu dia adalah sebuah duplikat dari message yang dikirim pada event 3. Untuk melengkapi pertang-gung-jawaban, stasiun penerima mengirim ulang ACK 1 (event 6).
[sunting] Efek delay propagasi dan kecepatan transmisi
Kita akan menentukan efisiensi maksimum dari sebuah jalur point-to-point menggunakan skema stop and wait. Total waktu yang diperlukan untuk mengirim data adalah :
Td = TI + nTF
di mana:
* TI = waktu untuk menginisiasi urutan = tprop + tpoll + tproc
* TF = waktu untuk mengirim satu frame
* TF = tprop + tframe + tproc + tprop + tack + tproc
* tprop = waktu propagasi
* tframe = waktu pengiriman
* tack = waktu balasan
Untuk menyederhanakan persamaan di atas, kita dapat mengabaikan term. Misalnya, untuk sepanjang urutan frame, TI relatif kecil sehingga dapat diabaikan. Kita asumsikan bahwa waktu proses antara pengiriman dan penerimaan diabaikan dan waktu balasan frame adalah sangat kecil, sehingga kita dapat mengekspresikan TD sebagai berikut:
TD = n(2tprop + t frame)
Dari keseluruhan waktu yang diperlukan hanya n x t frame yang dihabiskan selama pengiriman data sehingga utilization (U) atau efisiensi jalur diperoleh :
Untuk menyederhanakan persamaan di atas, kita dapat mengabaikan term. Misalnya, untuk sepanjang urutan frame, TI relatif kecil sehingga dapat diabaikan. Kita asumsikan bahwa waktu proses antara pengiriman dan penerimaan diabaikan dan waktu balasan frame adalah sangat kecil, sehingga kita dapat mengekspresikan TD sebagai berikut:
TD = n(2tprop + t frame)
Dari keseluruhan waktu yang diperlukan hanya n x t frame yang dihabiskan selama pengiriman data sehingga utilization (U) atau efisiensi jalur diperoleh.
[sunting] Sliding window control
Sifat inefisiensi dari stop and wait DLC telah menghasilkan teknik pengembangan dalam meperlengkapi overlapping antara message data dan message control yang sesuai. Data dan sinyal kontrol mengalir dari pengirim ke penerima secara kontinyu, dan beberapa message yang menonjol (pada jalur atau dalam buffer penerima) pada suatu waktu.
DLC ini sering disebut sliding windows karena metode yang digunakan sinkron dengan pengiriman nomer urutan pada header dengan pengenalan yang sesuai. Stasiun transmisi mengurus sebuah jendela pengiriman yang melukiskan jumlah dari message(dan nomor urutannya) yang diijinkan untuk dikirim. Stasiun penerima mengurus sebuah jendela penerimaan yang melakukan fungsi yang saling mengimbangi. Dua tempat menggunakan keadaan jendela bagaimana banyak message dapat/ menonjol dalam suatu jalur atau pada penerima sebelum pengirim menghentikan pengiriman dan menunggu jawaban.
Sebagai contoh pada gambar 10 suatu penerima dari ACK dari message 1 mengalir ke Station A untuk menggeser jendela sesuai dengan urutan nomor. Jika total message 10 harus dalam jendela, Station A dapat menahan pengiriman message 5,6,7,8,9,0, dan 1. (menahan message-message 2,3 dan 4 dalam kondisi transit). Dia tidak harus mengirim sebuah message menggunakan urutan 2 sampai dia menerima sebuah ACK untuk 2. Jendela melilitkan secara melingkar untuk mengumpulkan nomor-nomor set yang sama. Untuk lebih jelasnya dapat dilihat gambar berikut menampilkan lebih detail mekanisme sliding window dan contoh transmisi messagenya.
[sunting] Deteksi Dan Koreksi Error
Sebagai akibat proses-proses fisika yang menyebabkannya terjadi, error pada beberapa media (misalnya, radio) cenderung timbul secara meletup (burst) bukannya satu demi satu. Error yang meletup seperti itu memiliki baik keuntungan maupun kerugian pada error bit tunggal yang terisolasi. Sisi keuntungannya, data komputer selalu dikirim dalam bentuk blok-blok bit. Anggap ukuran blok sama dengan 1000 bit, dan laju error adalah 0,001 per bit. Bila error-errornya independen, maka sebagian besar blok akan mengandung error. Bila error terjadi dengan letupan 100, maka hanya satu atau dua blok dalam 100 blok yang akan terpengaruh, secara rata-ratanya. Kerugian error letupan adalah bahwa error seperti itu lebih sulit untuk dideteksi dan dikoreksi dibanding dengan error yang terisolasi.
[sunting] Kode-kode Pengkoreksian Error
Para perancang jaringan telah membuat dua strategi dasar yang berkenaan dengan error. Cara pertama adalah dengan melibatkan informasi redundan secukupnya bersama-sama dengan setiap blok data yang dikirimkan untuk memungkinkan penerima menarik kesimpulan tentang apa karakter yang ditransmisikan yang seharusnya ada. Cara lainnya adalah dengan hanya melibatkan redundansi secukupnya untuk menarik kesimpulan bahwa suatu error telah terjadi, dan membiarkannya untuk meminta pengiriman ulang. Strategi pertama menggunakan kode-kode pengkoreksian error (error-correcting codes), sedangkan strategi kedua menggunakan kode-kode pendeteksian error (error-detecting codes).
Untuk bisa mengerti tentang penanganan error, kita perlu melihat dari dekat tentang apa yang disebut error itu. Biasanya, sebuah frame terdiri dari m bit data (yaitu pesan) dan r redundan, atau check bits. Ambil panjang total sebesar n (yaitu, n=m+r). Sebuah satuan n-bit yang berisi data dan checkbit sering kali dikaitkan sebagai codeword n-bit.
Ditentukan dua buah codeword: 10001001 dan 10110001. Disini kita dapat menentukan berapa banyak bit yang berkaitan berbeda. Dalam hal ini, terdapat 3 bit yang berlainan. Untuk menentukannya cukup melakukan operasi EXCLUSIVE OR pada kedua codeword, dan menghitung jumlah bit 1 pada hasil operasi. Jumlah posisi bit dimana dua codeword berbeda disebut jarak Hamming (Hamming, 1950). Hal yang perlu diperhatikan adalah bahwa bila dua codeword terpisah dengan jarak Hamming d, maka akan diperlukan error bit tunggal d untuk mengkonversi dari yang satu menjadi yang lainnya.
Pada sebagian besar aplikasi transmisi data, seluruh 2m pesan data merupakan data yang legal. Tetapi sehubungan dengan cara penghitungan check bit, tidak semua 2n digunakan. Bila ditentukan algoritma untuk menghitung check bit, maka akan dimungkinkan untuk membuat daftar lengkap codeword yang legal. Dari daftar ini dapat dicari dua codeword yang jarak Hamming-nya minimum. Jarak ini merupakan jarak Hamming bagi kode yang lengkap.
Sifat-sifat pendeteksian error dan perbaikan error suatu kode tergantung pada jarak Hamming-nya. Untuk mendeteksi d error, anda membutuhkan kode dengan jarak d+1 karena dengan kode seperti itu tidak mungkin bahwa error bit tunggal d dapat mengubah sebuah codeword yang valid menjadi codeword valid lainnya. Ketika penerima melihat codeword yang tidak valid, maka penerima dapat berkata bahwa telah terjadi error pada transmisi. Demikian juga, untuk memperbaiki error d, anda memerlukan kode yang berjarak 2d+1 karena hal itu menyatakan codeword legal dapat terpisah bahkan dengan perubahan d, codeword orisinil akan lebih dekat dibanding codeword lainnya, maka perbaikan error dapat ditentukan secara unik.
Sebagai sebuah contoh sederhana bagi kode pendeteksian error, ambil sebuah kode dimana parity bit tunggal ditambahkan ke data. Parity bit dipilih supaya jumlah bit-bit 1 dalam codeword menjadi genap (atau ganjil). Misalnya, bila 10110101 dikirimkan dalam parity genap dengan menambahkan sebuah bit pada bagian ujungnya, maka data itu menjadi 101101011, sedangkan dengan parity genap 10110001 menjadi 101100010. Sebuah kode dengan parity bit tunggal mempunyai jarak 2, karena sembarang error bit tunggal menghasilkan sebuah codeword dengan parity yang salah. Cara ini dapat digunakan untuk mendeteksi erro-error tunggal.
Sebagai contoh sederhana dari kode perbaikan error, ambil sebuah kode yang hanya memiliki empat buah codeword valid :
0000000000,0000011111,1111100000 dan 1111111111
Kode ini mempunyai jarak 5, yang berarti bahwa code tersebut dapat memperbaiki error ganda. Bila codeword 0000011111 tiba, maka penerima akan tahun bahwa data orisinil seharusnya adalah 0000011111. Akan tetapi bila error tripel mengubah 0000000000 menjadi 0000000111, maka error tidak akan dapat diperbaiki.
Bayangkan bahwa kita akan merancang kode dengan m bit pesan dan r bit check yang akan memungkinkan semua error tunggal bisa diperbaiki. Masing-masing dari 2m pesan yang legal membutuhkan pola bit n+1. Karena jumlah total pola bit adalah 2n, kita harus memiliki (n+1)2m 2n.
Dengan memakai n = m + r, persyaratan ini menjadi (m + r + 1)2r. Bila m ditentukan, maka ini akan meletakkan batas bawah pada jumlah bit check yang diperlukan untuk mengkoreksi error tunggal.
Dalam kenyataannya, batas bawah teoritis ini dapat diperoleh dengan menggunakan metoda Hamming (1950). Bit-bit codeword dinomori secara berurutan, diawali dengan bit 1 pada sisi paling kiri. Bit bit yang merupakan pangkat 2 (1,2,4,8,16 dan seterusnya) adalah bit check. Sisanya (3,5,6,7,9 dan seterusnya) disisipi dengan m bit data. Setiap bit check memaksa parity sebagian kumpulan bit, termasuk dirinya sendiri, menjadi genap (atau ganjil). Sebuah bit dapat dimasukkan dalam beberapa komputasi parity. Untuk mengetahui bit check dimana bit data pada posisi k berkontribusi, tulis ulang k sebagai jumlahan pangkat 2. Misalnya, 11=1+2+8 dan 29=1+4+8+16. Sebuah bit dicek oleh bit check yang terjadi pada ekspansinya (misalnya, bit 11 dicek oleh bit 1,2 dan 8).
Ketika sebuah codeword tiba, penerima menginisialisasi counter ke nol. Kemudian codeword memeriksa setiap bit check, k (k=1,2,4,8,....) untuk melihat apakah bit check tersebut mempunyai parity yang benar. Bila tidak, codeword akan menambahkan k ke counter. Bila counter sama dengan nol setelah semua bit check diuji (yaitu, bila semua bit checknya benar), codeword akan diterima sebagai valid. Bila counter tidak sama dengan nol, maka pesan mengandung sejumlah bit yang tidak benar. Misalnya bila bit check 1,2, dan 8 mengalami kesalahan (error), maka bit inversinya adalah 11, karena itu hanya satu-satunya yang diperiksa oleh bit 1,2, dan 8. Gambar 12 menggambarkan beberapa karakter ASCII 7-bit yang diencode sebagai codeword 11 bit dengan menggunakan kode Hamming. Perlu diingat bahwa data terdapat pada posisi bit 3,5,6,7,9,10,11.
Kode Hamming hanya bisa memperbaiki error tunggal. Akan tetapi, ada trick yang dapat digunakan untuk memungkinkan kode Hamming dapat memperbaiki error yang meletup. Sejumlah k buah codeword yang berurutan disusun sebagai sebuah matriks, satu codeword per baris. Biasanya, data akan ditransmisikan satu baris codeword sekali, dari kiri ke kanan. Untuk mengkoreksi error yang meletup, data harus ditransmisikan satu kolom sekali, diawali dengan kolom yang paling kiri. Ketika seluruh k bit telah dikirimkan, kolom kedua mulai dikirimkan, dan seterusnya. Pada saat frame tiba pada penerima, matriks direkonstruksi, satu kolom per satuan waktu. Bila suatu error yang meletup terjadi, paling banyak 1 bit pada setiap k codeword akan terpengaruh. Akan tetapi kode Hamming dapat memperbaiki satu error per codeword, sehingga seluruh blok dapat diperbaiki. Metode ini memakai kr bit check untuk membuat km bit data dapat immune terhadap error tunggal yang meletup dengan panjang k atau kurang.
[sunting] Kode-kode Pendeteksian Kesalahan
Kode pendeteksian error kadang kala digunakan dalam transmisi data. Misalnya, bila saturan simplex, maka transmisi ulang tidak bisa diminta. Akan tetapi sering kali deteksi error yang diikuti oleh transmisi ulang lebih disenangi. Hal ini disebabkan karena pemakaian transmisi ulang lebih efisien. Sebagai sebuah contoh yang sederhana, ambil sebuah saluran yang errornya terisolasi dan mempunyai laju error 10 –6 per bit.
Anggap ukuran blok sama dengan 1000 bit. Untuk melaksanakan koreksi error blok 1000 bit, diperlukan 10 bit check; satu megabit data akan membutuhkan 10.000 bit check. Untuk mendeteksi sebuah blok dengan error tunggal 1-bit saja, sebuah bit parity per blok akan mencukupi. Sekali setiap 1000 blok dan blok tambahan (1001) akan harus ditransmisikan. Overhead total bagi deteksi error + metoda transmisi ulang adalah hanya 2001 bit per megabit data, dibanding 10.000 bit bagi kode Hamming.
Bila sebuah bit parity tunggal ditambahkan ke sebuah blok dan blok dirusak oleh error letupan yang lama, maka probabilitas error dapat untuk bisa dideteksi adalah hanya 0,5 hal yang sangat sulit untuk bisa diterma. Bit-bit ganjil dapat ditingkatkan cukup banyak dengan mempertimbangkan setiap blok yang akan dikirim sebagai matriks persegi panjang dengan lebar n bit dan tinggi k bit. Bit parity dihitung secara terpisah bagi setiap kolomnya dan ditambahkan ke matriks sebagai baris terakhir. Kemudian matriks ditransmisikan kembali baris per baris. Ketika blok tiba, penerima akan memeriksa semua bit parity, Bila ada bit parity yang salah, penerima meminta agar blok ditransmisi ulang.
Metoda ini dapat mendeteksi sebuah letupan dengan panjang n, karena hanya 1 bit per kolom yang akan diubah. Sebuah letupan dengan panjang n+1 akan lolos tanpa terdeteksi. Akan tetapi bila bit pertama diinversikan, maka bit terakhir juga akan diinversikan, dan semua bit lainnya adalah benar. (Sebuah error letupan tidak berarti bahwa semua bit salah; tetapi mengindikasikan bahwa paling tidak bit pertama dan terakhirnya salah). Bila blok mengalami kerusakan berat akibat terjadinya error letupan yang panjang atau error letupan pendek yang banyak, maka probabilitas bahwa sembarang n kolom akan mempunyai parity yang benar adalah 0,5. Sehingga probabilitas dari blok yang buruk akan bisa diterima adalah 2 –n.
Walaupun metoda di atas kadang-kadang adekuat, pada prakteknya terdapat metode lain yang luas digunakan: Kode polynomial (dikenal juga sebagai cyclic redundancy code atau kode CRC). Kode polynomial didasarkan pada perlakuan string-string bit sebagai representatsi polynomial dengan memakai hanya koefisien 0 dan 1 saja. Sebuah frame k bit berkaitan dengan daftar koefisien bagi polynomial yang mempunyai k suku, dengan range dari xk-1 sampai x0.
Polynomial seperti itu disebut polynomial yang bertingkat k-1. Bit dengan orde tertinggi (paling kiri) merupakan koefisien dari xk-1; bit berikutnya merupakan koefisien dari xk-2, dan seterusnya. Misalnya 110001 memiliki 6 bit, maka merepresentasikan polynomial bersuku 6 dengan koefisien 1,1,0,0,0 dan 1:x5+x4+x0.
Aritmetika polynomial dikerjakan dengan modulus 2, mengikuti aturan teori aljabar. Tidak ada pengambilan untuk pertambahan dan peminjaman untuk pengurangan. Pertambahan dan pengurangan identik dengan EXCLUSIVE OR, misalnya :
Pembagian juga diselesaikan dengan cara yang sama seperti pada pembagian bilangan biner, kecuali pengurangan dikerjakan berdasarkan modulus 2. Pembagi dikatakan “masuk ke” yang dibagi bila bilangan yang dibagi mempunyai bit sebanyak bilangan pembagi.
Saat metode kode polynomial dipakai, pengirim dan penerima harus setuju terlebih dahulu tentang polynomial generator, G(x). Baik bit orde tinggi maupun bit orde rendah dari generator harus mempunyai harga 1. Untuk menghitung checksum bagi beberapa frame dengan m bit, yang berkaitan dengan polynomial M(x), maka frame harus lebih panjang dari polynomial generator. Hal ini untuk menambahkan checksum keakhir frame sedemikian rupa sehingga polynomial yang direpresentasikan oleh frame berchecksum dapat habis dibagi oleh G(x). Ketika penerima memperoleh frame berchecksum, penerima mencoba membaginya dengan G(x). Bila ternyata terdapat sisa pembagian, maka dianggap telah terjadi error transmisi.
Algoritma untuk perhitungan checksum adalah sebagai berikut :
1. Ambil r sebagai pangkat G(x), Tambahkan bit nol r ke bagian orde rendah dari frame, sehingga sekarang berisi m+r bit dan berkaitan dengan polynomial xrM(x).
2. Dengan menggunakan modulus 2, bagi string bit yang berkaitan dengan G(x) menjadi string bit yang berhubungan dengan xrM(x).
3. Kurangkan sisa (yang selalu bernilai r bit atau kurang) dari string bit yang berkaitan dengan xrM(x) dengan menggunakan pengurangan bermodulus 2. Hasilnya merupakan frame berchecksum yang akan ditransmisikan. Disebut polynomial T(x).
Gambar 14 menjelaskan proses perhitungan untuk frame 1101011011 dan G(x) = x4 + x + 1. Jelas bahwa T(x) habis dibagi (modulus 2) oleh G(x). Dalam sembarang masalah pembagian, bila anda mengurangi angka yang dibagi dengan sisanya, maka yang akan tersisa adalah angka yang dapat habis dibagi oleh pembagi. Misalnya dalam basis 10, bila anda membagi 210.278 dengan 10.941, maka sisanya 2399. Dengan mengurangkan 2399 ke 210.278, maka yang bilangan yang tersisa (207.879) habis dibagi oleh 10.941.
Sekarang kita menganalisis kekuatan metoda ini. Error jenis apa yang akan bisa dideteksi ? Anggap terjadi error pada suatu transmisi, sehingga bukannya string bit untuk T(x) yang tiba, akan tetapi T(x) + E(X). Setiap bit 1 pada E(x) berkaitan dengan bit yang telah diinversikan. Bila terdapat k buah bit 1 pada E(x), maka k buah error bit tunggal telah terjadi. Error tunggal letupan dikarakterisasi oleh sebuah awalan 1, campuran 0 dan 1, dan sebuah akhiran 1, dengan semua bit lainnya adalah 0.
Begitu frame berchecksum diterima, penerima membaginya dengan G(x); yaitu, menghitung [T(x)+E(x)]/G(x). T(x)/G(x) sama dengan 0, maka hasil perhitungannya adalah E(x)/G(x). Error seperti ini dapat terjadi pada polynomial yang mengandung G(x) sebagai faktor yang akan mengalami penyimpangan, seluruh error lainnya akan dapat dideteksi.
Bila terdapat error bit tunggal, E(x)=xi, dimana i menentukan bit mana yang mengalami error. Bila G(x) terdiri dari dua suku atau lebih, maka x tidak pernah dapat habis membagi E(x), sehingga seluruh error dapat dideteksi.
Bila terdapat dua buah error bit-tunggal yang terisolasi, E(x)=xi+xj, dimana i > j. Dapat juga dituliskan sebagai E(x)=xj(xi-j + 1). Bila kita mengasumsikan bahwa G(x) tidak dapat dibagi oleh x, kondisi yang diperlukan untuk dapat mendeteksi semua error adalah bahwa G(x) tidak dapat habis membagi xk+1 untuk sembarang harga k sampai nilai maksimum i-j (yaitu sampai panjang frame maksimum). Terdapat polynomial sederhana atau berorde rendah yang memberikan perlindungan bagi frame-frame yang panjang. Misalnya, x15+x14+1 tidak akan habis membagi xk+1 untuk sembarang harga k yang kurang dari 32.768.
Bila terdapat jumlah bit yang ganjil dalam error, E(x) terdiri dari jumlah suku yang ganjil (misalnya,x5+x2+1, dan bukannya x2+1). Sangat menarik, tidak terdapat polynomial yang bersuku ganjil yang mempunyai x + 1 sebagai faktor dalam sistem modulus 2. Dengan membuat x + 1 sebagai faktor G(x), kita akan mendeteksi semua error yang terdiri dari bilangan ganjil dari bit yang diinversikan.
Untuk mengetahui bahwa polynomial yang bersuku ganjil dapat habis dibagi oleh x+1, anggap bahwa E(x) mempunyai suku ganjil dan dapat habis dibagi oleh x+1. Ubah bentuk E(x) menjadi (x+1)Q(x). Sekarang evaluasi E(1) = (1+1)Q(1). Karena 1+1=0 (modulus 2), maka E(1) harus nol. Bila E(x) mempunyai suku ganjil, pensubtitusian 1 untuk semua harga x akan selalu menghasilkan 1. Jadi tidak ada polynomial bersuku ganjil yang habis dibagi oleh x+1.
Terakhir, dan yang terpenting, kode polynomial dengan r buah check bit akan mendeteksi semua error letupan yang memiliki panjang <=r. Suatu error letupan dengan panjang k dapat dinyatakan oleh xi(xk-1 + .....+1), dimana i menentukan sejauh mana dari sisi ujung kanan frame yang diterima letupan itu ditemui. Bila G(x) mengandung suku x0, maka G(x) tidak akan memiliki xi sebagai faktornya. Sehingga bila tingkat ekspresi yang berada alam tanda kurung kurang dari tingkat G(x), sisa pembagian tidak akan pernah berharga nol. Bila panjang letupan adalah r+1, maka sisa pembagian oleh G(x) akan nol bila dan hanya bila letupan tersebut identik dengan G(x). Menurut definisi letupan, bit awal dan bit akhir harus 1, sehingga apakah bit itu akan sesuai tergantung pada bit pertengahan r-1. Bila semua kombinasi adalah sama dan sebanding, maka probabilitas frame yang tidak benar yang akan diterima sebagai frame yang valid adalah ½ r-1. Dapat juga dibuktikan bahwa bila letupan error yang lebih panjang dari bit r+1 terjadi, maka probabilitas frame buruk untuk melintasi tanpat peringatan adalah 1/2r yang menganggap bahwa semua pola bit adalah sama dan sebanding. Tiga buah polynomial telah menjadi standard internasional: CRC-12 = X12 + X11 + X3 + X2 + X1 + 1 CRC-16 = X16 + X15 + X2 + 1 CRC-CCITT= X16 + X12 + X5 + 1 Ketiganya mengandung x+1 sebagai faktor prima.CRC-12 digunakan bila panjang karakternya sama dengan 6 bit. Dua polynomial lainnya menggunakan karakter 8 bit. Sebuah checksum 16 bit seperti CRC-16 atau CRC-CCITT, mendeteksi semua error tunggal dan error ganda, semua error dengan jumlah bit ganjil, semua error letupan yang mempunyai panjang 16 atau kurang, 99,997 persen letupan error 17 bit, dan 99,996 letupan 18 bit atau lebih panjang. [sunting] Kendali kesalahan Tujuan dilakukan pengontrolan terhadap error adalah untuk menyampaikan frame-frame tanpa error, dalam urutan yang tepat ke lapisan jaringan. Teknik yang umum digunakan untuk error control berbasis pada dua fungsi, yaitu: Error detection, biasanya menggunakan teknik CRC (Cyclic Redundancy Check) Automatic Repeat Request (ARQ), ketika error terdeteksi, pengirim meminta mengirim ulang frame yang terjadi kesalahan. Mekanisme Error control meliputi * Ack/Nak : Provide sender some feedback about other end * Time-out: for the case when entire packet or ack is lost * Sequence numbers: to distinguish retransmissions from originals Untuk menghindari terjadinya error atau memperbaiki jika terjadi error yang dilakukan adalah melakukan perngiriman message secara berulang, proses ini dilakukan secara otomatis dan dikenal sebagai Automatic Repeat Request (ARQ). Pada proses ARQ dilakukan beberapa langkah diantaranya (1): * Error detection * Acknowledgment * Retransmission after timeout * Negative Acknowledgment * Macam-macam error control adalah: Lapisan fisik (Inggris: physical layer atau PHY Layer) adalah lapisan pertama dalam model referensi jaringan OSI (lapisan ini merupakan lapisan terendah) dari tujuh lapisan lainnya. Lapisan ini mendefinisikan antarmuka dan mekanisme untuk meletakkan bit-bit data di atas media jaringan (kabel, radio, atau cahaya). Selain itu, lapisan ini juga mendefinisikan tegangan listrik, arus listrik, modulasi, sinkronisasi antar bit, pengaktifan koneksi dan pemutusannya, dan beberapa karakteristik kelistrikan untuk media transmisi (seperti halnya kabel UTP/STP, kabel koaksial, atau kabel fiber-optic). Protokol-protokol pada level PHY mencakup IEEE 802.3, RS-232C, dan X.21. Repeater, transceiver, kartu jaringan/network interface card (NIC), dan pengabelan beroperasi di dalam lapisan ini.


